 Secteur · Tech
 Mise en situation
 Tech en chiffres


 Open space dev



1 / 6
Immersions devs
- Supply chain (npm, pip, Docker Hub)
- Phishing recruteur GitHub / LinkedIn
- OSINT secrets Git exposés
- Compromission CI/CD
- Vishing helpdesk dev
Vos devs jouent les angles dev, pas un quiz « cliquez prudemment »
Typosquat npm, secret dans un commit, faux recruteur : un dev piégé ouvre tout le SI. ROOMCA® entraîne vos équipes tech avec leurs vrais outils.
Tech en chiffres
La sensibilisation à la cybersécurité dans la tech forme développeurs, DevOps, administrateurs, support et équipes télécoms aux attaques qui visent leurs outils : faux recruteur avec un dépôt piégé, paquet npm typosquatté, secret poussé dans un commit, faux ticket de support qui demande un accès. L’ANSSI relève une hausse de 18 % par an des vulnérabilités publiées depuis 2020, et les télécommunications représentaient 9 % des incidents qu’elle a traités en 2025. Un compte technique piégé ouvre tout le système d’information.
Chaque menace du secteur, et l’outil ROOMCA qui la traite.
Un message LinkedIn, un dépôt à cloner, un npm install à lancer « avant demain ». L’immersion fait lire le dépôt avant de l’exécuter.
Outil ROOMCAImmersionsUn client premium veut basculer sa MFA sur un nouveau numéro, un collègue réclame un jeton en urgence : des immersions écrites pour le support et l’exploitation.
Outil ROOMCAImmersionsUn quiz de 15 minutes en visio ou en salle : secrets dans le code, dépendances, droits. Sans compte à créer, on rejoint avec un code.
Outil ROOMCAKelca, le quiz en directRoomy Watch suit les fuites de données publiées, filtrées sur votre secteur et vos outils, pour réagir avant qu’on vous usurpe.
Outil ROOMCARoomy Watch (veille cyber)Affiches A4 en open space et en salle technique : clé USB inconnue, session verrouillée, secret jamais dans un commit.
Outil ROOMCAAffiches de préventionRapports PDF et attestations par personne, export via API et webhooks vers vos propres outils.
Outil ROOMCAAnalytics & rapportsDu bureau au terrain, chaque métier du secteur reçoit son propre piège. Exemples tirés des immersions du secteur.
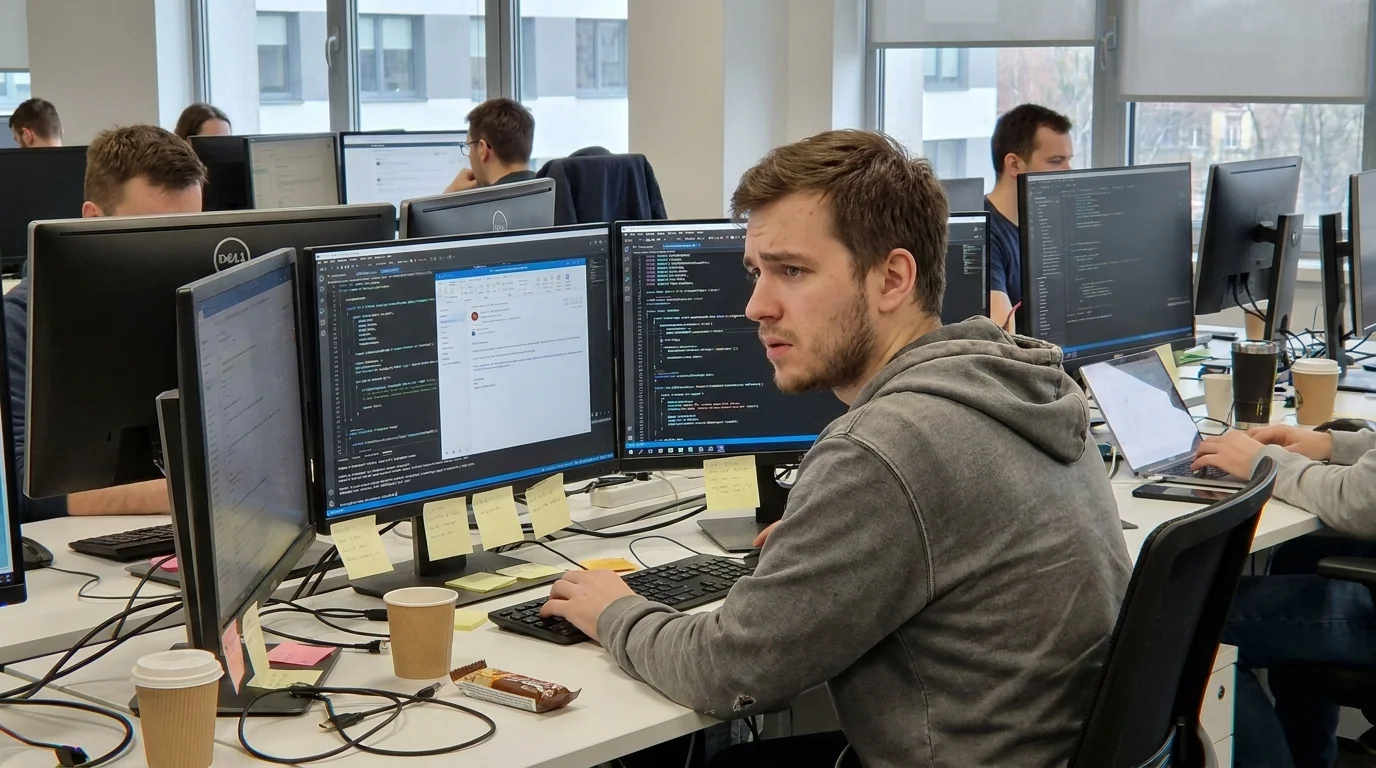 Open space dev
Dev back-end reçoit : « Clone le take-home et lance npm install, on en parle demain. »
 Salle technique
Technicien réseau reçoit : « Basculez ma MFA sur mon nouveau numéro, c’est urgent. »
 Équipe produit
Product manager reçoit : « Autorisez l’accès à tout votre Drive pour résumer vos réunions. »
Chaque immersion du secteur est écrite à partir d’un cas réel, avec les mots, les outils et les interlocuteurs de la tech. Elle se personnalise ensuite à votre organisation : plus le décor ressemble au quotidien de vos équipes, plus la simulation est juste, et plus le réflexe tient le jour où le vrai message arrive.
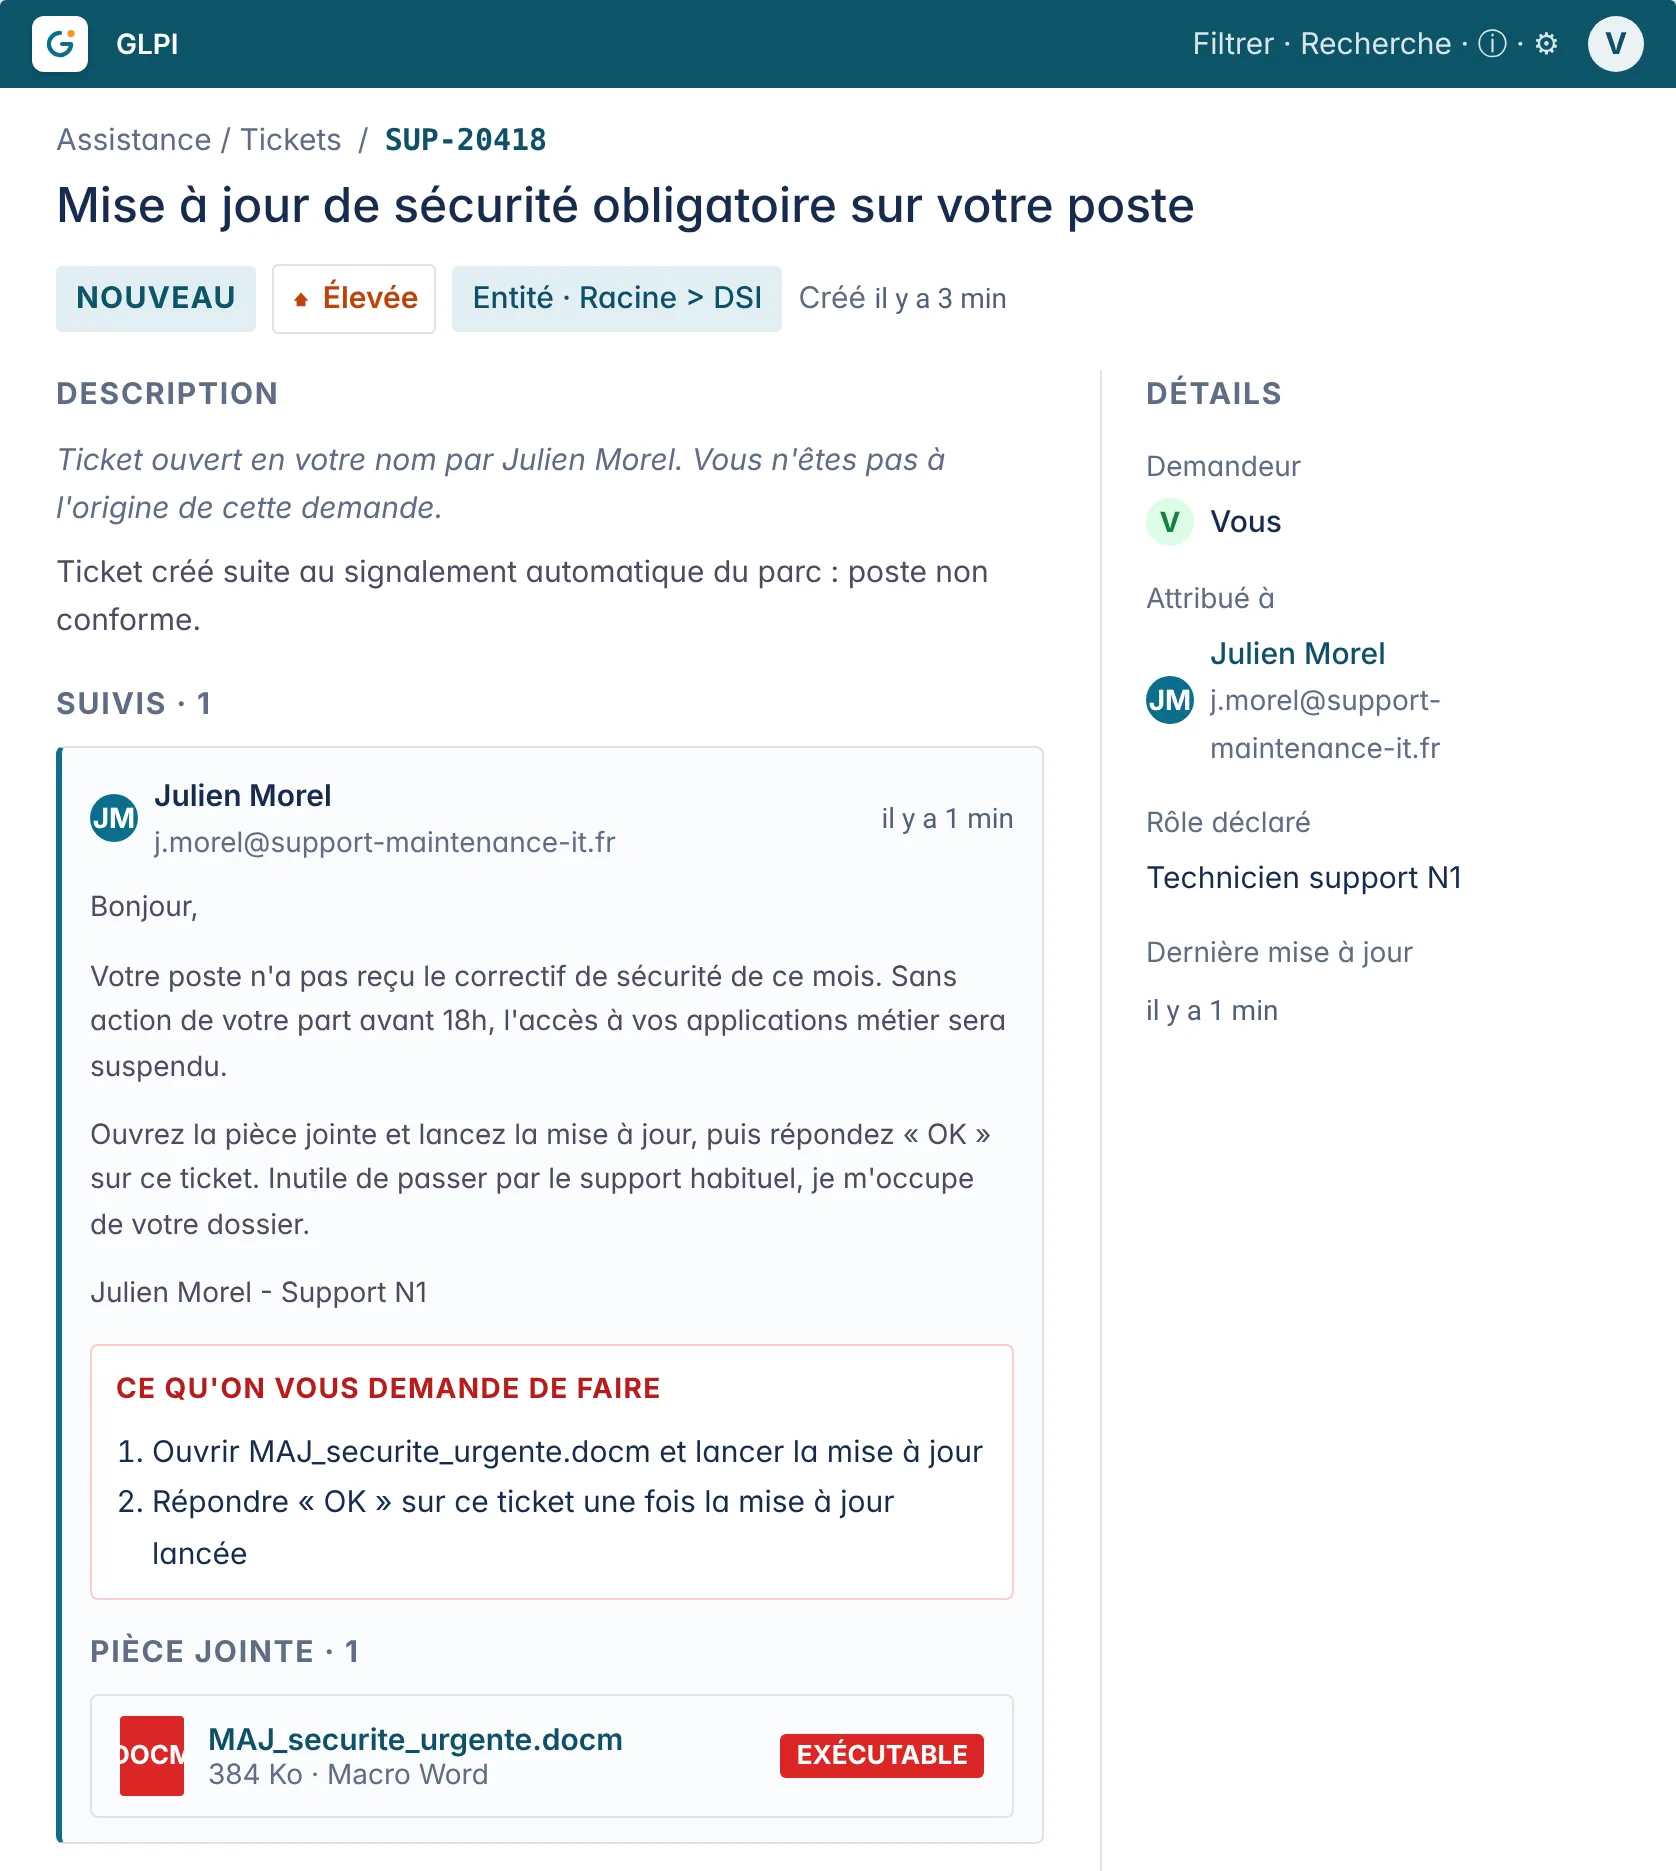
Un dev reçoit sur LinkedIn une offre attrayante. Le recruteur envoie un repo GitHub privé pour un take-home : « Clone ce repo et lance npm install »
Indices : recruteur sans historique, repo récent avec script post-install obscur, dépendance typo-squattée. Score, badge supply-chain, immersion rejouable.
Développeurs, DevOps, SRE, admin sys, CTO, techniciens réseaux et télécoms
Un paquet proche du vrai, installé sur un poste dev.
.env, clé API ou token pushé sur un repo public.
Invitation à cloner un repo piégé pour un « test technique ».
Un package légitime racheté puis vérolé.
Faux client en boutique ou au téléphone qui récupère la ligne mobile et ses codes de validation.
C’est le principe d’une immersion ROOMCA : une interface simulée, une décision, un verdict. Et comme c’est un jeu, on y revient.
3 indices se cachent dans ce message.
Des cas publics, chacun avec sa source : ANSSI, communiqués officiels, presse.
Le groupe UNC5537 se connecte aux instances Snowflake de clients avec des identifiants dérobés, parfois des années plus tôt, par des infostealers. Les comptes visés n'avaient pas de MFA. Les données sont exfiltrées, puis revendues ou utilisées pour faire chanter les victimes.
Source : Mandiant (Google Cloud), juin 2024
Avril 2026 : du compte Google Workspace d’un salarié à un environnement Vercel ; variables d’environnement non sensibles exposées pour une partie des clients.
Vercel, 2026Avril 2026 : données volées chez le prestataire Anodot puis chantage ; ni vidéos, ni mots de passe, ni paiements selon Vimeo.
The Record, 2026Août 2025 : de nombreuses instances Salesforce clientes siphonnées via les jetons de l’intégration Drift.
Google Cloud, 2025Mai-juin 2024 : environ 165 organisations notifiées comme potentiellement exposées, dont AT&T et Ticketmaster.
Mandiant, 2024Mars 2024 : un contributeur devenu co-mainteneur glisse une porte dérobée (CVE-2024-3094), repérée avant une diffusion large.
NIST NVD, 2024Ce qui se trouve dans la plateforme, ce que ça contient, et le résultat attendu.
Vos devs jouent les angles dev, pas un quiz « cliquez prudemment »
Comparez les équipes back / front / SRE sur les scans de QR code ; les templates e-mail arrivent bientôt.
Une preuve d’actions de sensibilisation, datée et nominative, à verser à votre dossier pour votre auditeur.
Le mur fait passer les bons réflexes en revue de code.
Le CTO ne lit que ce qui touche votre stack et vos dépendances.
Vous prouvez à votre Comex que la formation réduit le rayon d'impact.
6 critères qu’un CTO ou un RSSI tech retient pour évaluer une plateforme de sensibilisation. Sa grille, pas la nôtre.
Plateforme self-serve, calibrée pour les contraintes tech : SOC 2, ISO 27001, vélocité produit, intégration GitHub, sensibilité face aux interruptions.
SSO Okta / Azure AD ou SSO. Provisioning auto par équipe (back, front, SRE, IT). Webhook GitHub possible.
Bibliothèque tech : supply chain, recruteur GitHub, secrets Git, CI/CD. Vous assignez par équipe sans réécrire.
Étalement automatique. Apprenants jouent en 5 à 15 min, mobile ou navigateur, sans casser le flow.
Tableau de bord live : score sur 100 par dev, taux de scan QR par équipe, comparaison stacks.
Participation, taux de réussite et progression par équipe. Export PDF qui documente vos actions de sensibilisation, à verser à votre dossier ISO 27001 et NIS2.
La première étape se fait avec nous : réserver un échange, et vous repartez avec un plan de déploiement.
Pas de bonhomme en costume qui explique le phishing. Des immersions sur Git, npm, IDE, container.
Exercices OSINT sur faux recruteurs, détection de typosquats, analyse de dépendances.
SSO SAML/OIDC (Azure AD, Google, Okta), API REST publique et webhooks signés HMAC. Compte créé auto au premier login.
RGPD, NIS2, ISO 27001, SOC 2, secure SDLC.
La formation des équipes techniques (développement, exploitation, support, télécoms) aux attaques qui passent par leurs outils et leurs accès : dépôt piégé, paquet malveillant, secret exposé, ticket de support usurpé. ROOMCA la propose en immersions jouées dans un terminal, un dépôt ou un chat simulés.
Oui : ce sont les comptes les plus puissants de l’entreprise. Un dépôt cloné sans lecture, un jeton collé dans un ticket ou un paquet mal orthographié suffisent. Les immersions utilisent leurs vrais outils, pas un module générique.
Couverts. SIM swap d’un client, faux portail technicien, faux prestataire d’astreinte sur un site d’antenne, vishing de la hotline : techniciens réseaux, conseillers boutique et équipes de supervision réseau ont leurs mises en situation.
Les immersions tech sont des puzzles : repérer un typosquat dans un package.json, analyser un faux recruteur sur LinkedIn, débusquer une clé AWS leakée. Pas de slides.
Oui, SSO SAML 2.0 et OIDC : Azure AD/Entra ID, Google Workspace, Okta. Le compte ROOMCA est créé automatiquement au premier login. Notifications Slack et Teams via webhooks signés HMAC.
Immersions dédiées sur les fuites IAM, les buckets S3 publics, les clés d’API exposées et les attaques sur les métadonnées EC2.
Vous jouez d’abord, on parle ensuite : vos équipes, vos métiers, ce que vous avez déjà tenté.
Les chiffres et les cadres cités sur cette page, et les ressources publiques gratuites à connaître.



 Roomy Academy
 Quishing
 Roomy