 Secteur · Conseil
 Mise en situation



 Cabinet de conseil



1 / 6
Immersions services
- Faux client urgent
- Phishing fournisseur
- Compromission boîte mail consultant
- Faux audit interne
- Vol de proposition commerciale
Consultants et admin jouent les angles services réels.
Faux clients, comptes pub piratés, faux RIB : le conseil vit d’échanges pressés, les attaquants aussi. ROOMCA® entraîne consultants et équipes support, mission par mission.
Conseil en chiffres
La sensibilisation à la cybersécurité dans le conseil forme consultants, agences, ESN, équipes marketing et agences immobilières aux attaques qui passent par leurs clients : faux message d’un client pour détourner un paiement, compte Meta Business volé, accès prestataire compromis qui ouvre le système d’un client, faux RIB avant une signature. Un consultant piégé expose tous les clients dont il détient les accès ; l’ANSSI documente d’ailleurs des campagnes d’hameçonnage ciblé contre les professions du conseil juridique.
Chaque menace du secteur, et l’outil ROOMCA qui la traite.
Un message d’un client usurpé demande un livrable ou change un paiement. L’immersion entraîne le réflexe de vérification avant d’agir.
Outil ROOMCAImmersionsImmersions sur la fausse suspension de page, le faux partenaire et le vol de session : ce que vivent les agences et les community managers.
Outil ROOMCAImmersionsRoomy Watch suit les fuites de données publiées, filtrées sur votre secteur et vos outils, pour prévenir avant qu’on vous usurpe.
Outil ROOMCARoomy Watch (veille cyber)Clauses sécurité, questionnaires fournisseurs : attestations et rapports PDF prouvent que vos équipes sont formées.
Outil ROOMCAAnalytics & rapportsUn quiz en visio pendant le point d’équipe, sans déplacer personne.
Outil ROOMCAKelca, le quiz en directCabinets de conseil cyber et RSSI externalisés : proposez ROOMCA à vos clients, sous votre marque si vous le souhaitez.
Outil ROOMCAProgramme partenaireDu bureau au terrain, chaque métier du secteur reçoit son propre piège. Exemples tirés des immersions du secteur.
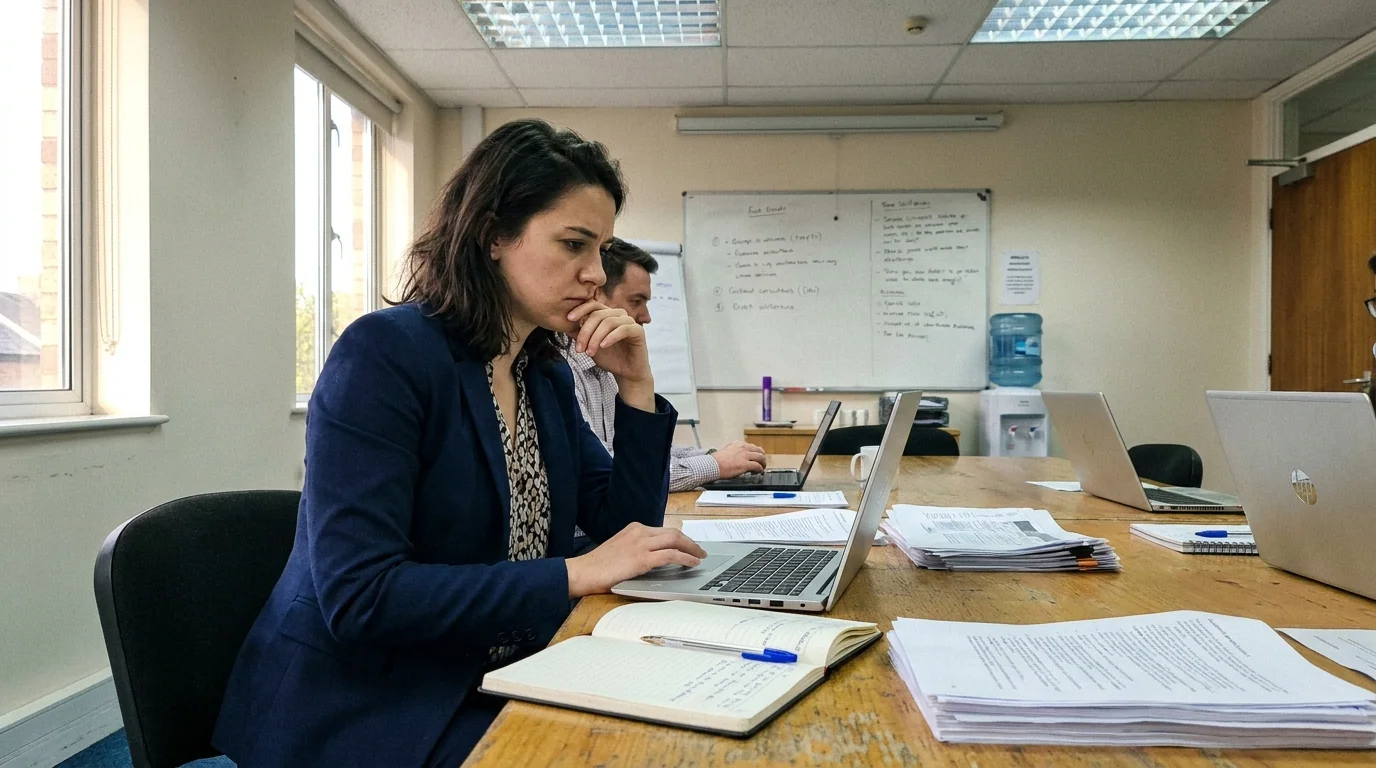 Cabinet de conseil
Consultante reçoit : « Ouvrez-moi la proposition commerciale, c’est pour mon Comex. »
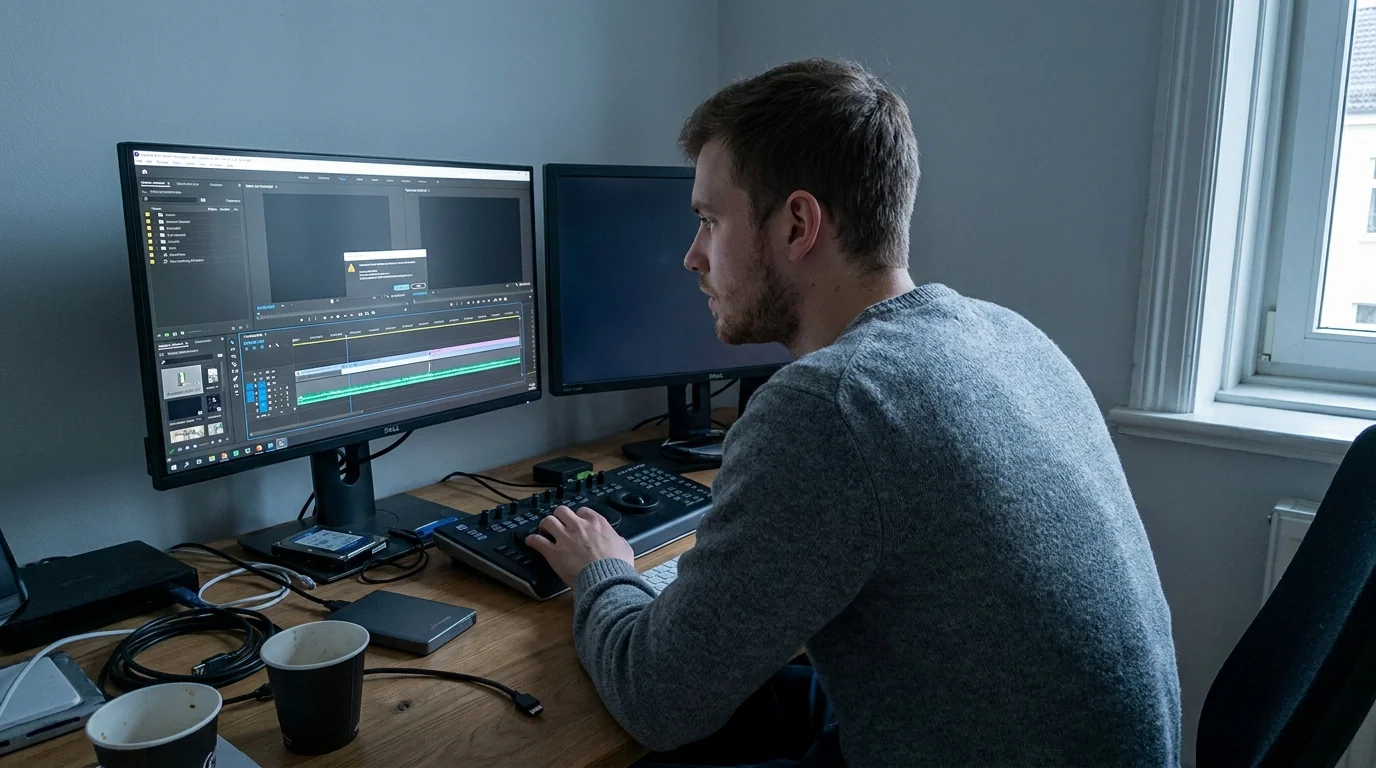 Agence, pôle contenus
Monteur vidéo reçoit : « La page de votre client sera supprimée sous 24 h : faites appel. »
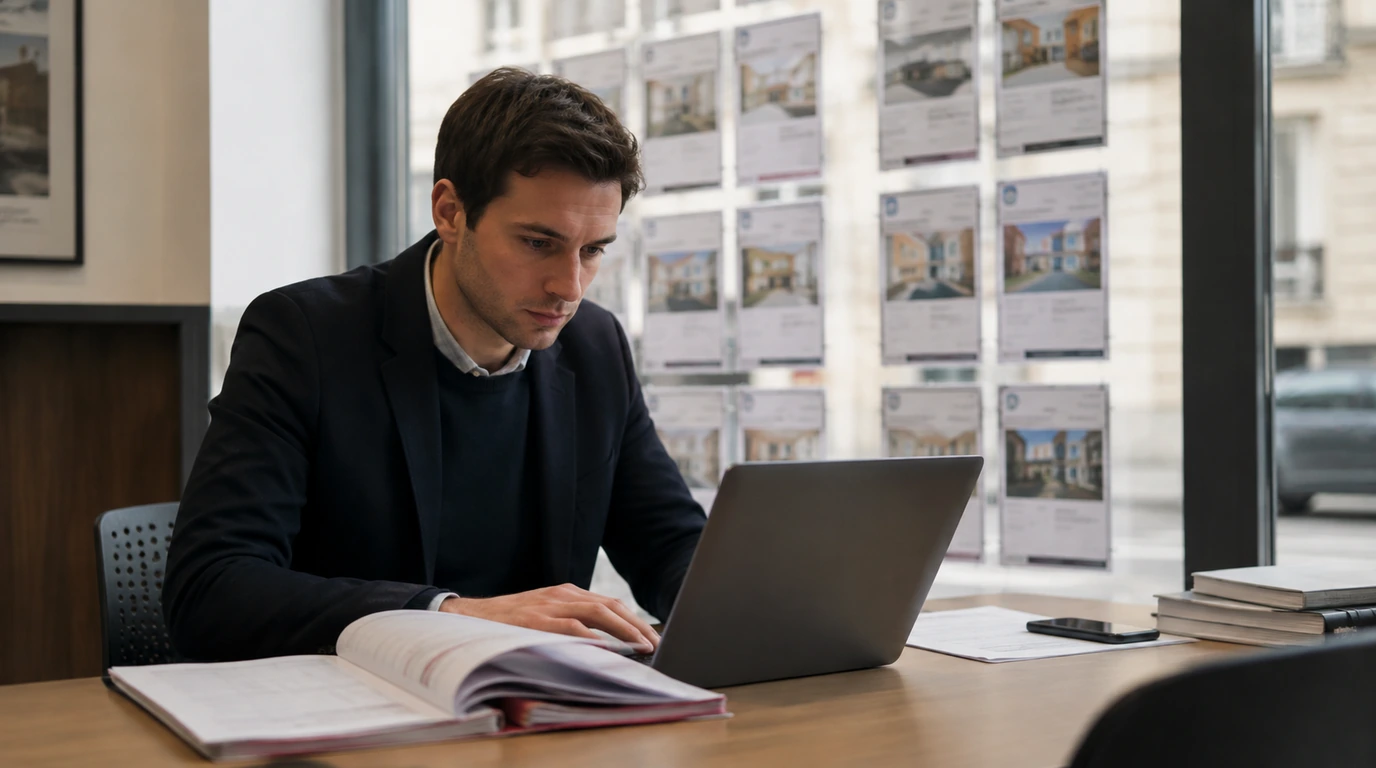 Agence immobilière
Négociateur reçoit : « Voici mon nouveau RIB pour le dépôt de garantie, merci. »
Chaque immersion du secteur est écrite à partir d’un cas réel, avec les mots, les outils et les interlocuteurs de le conseil. Elle se personnalise ensuite à votre organisation : plus le décor ressemble au quotidien de vos équipes, plus la simulation est juste, et plus le réflexe tient le jour où le vrai message arrive.
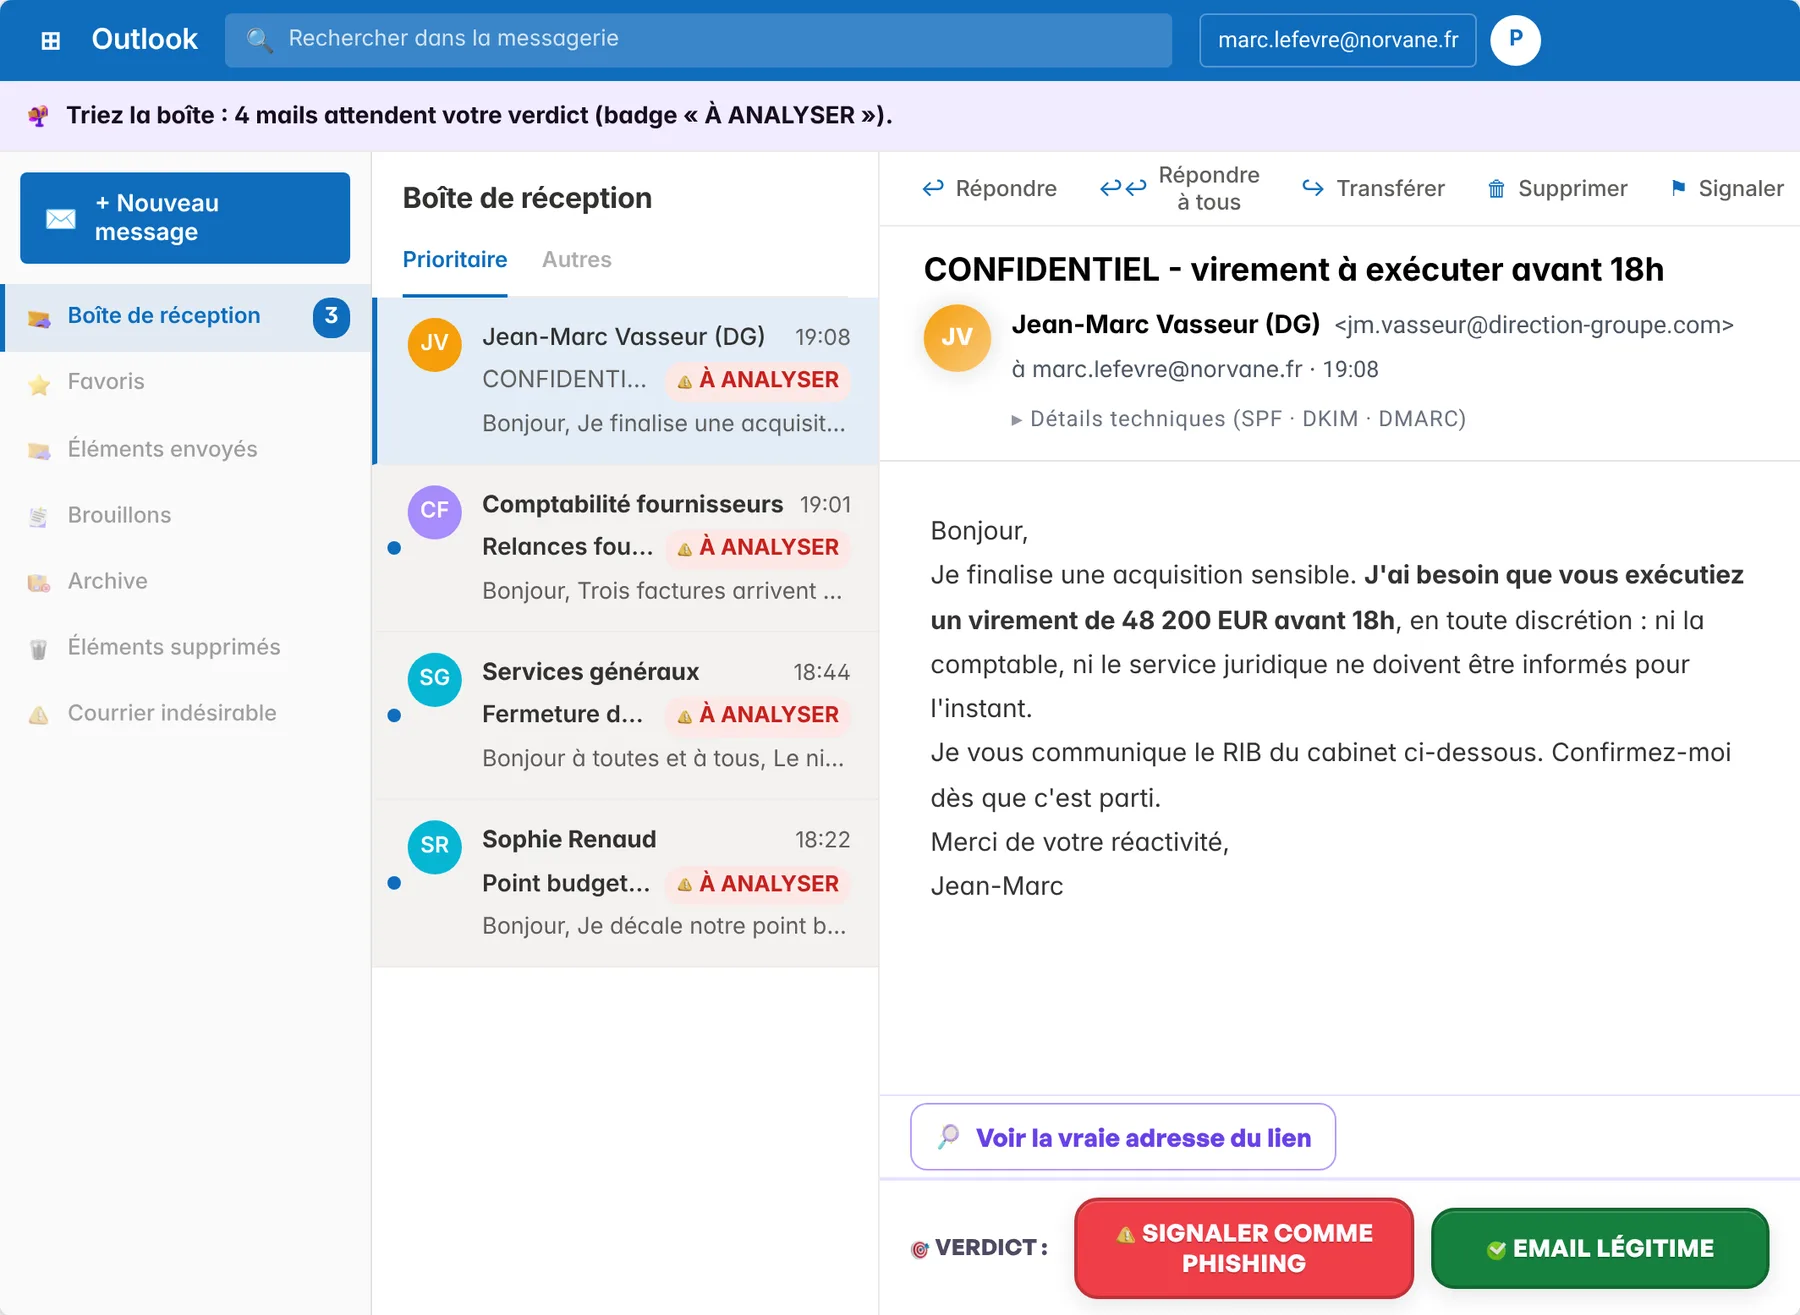
Un consultant reçoit : « J'ai besoin de la proposition commerciale en cours pour la présenter à mon Comex demain matin. »
Indices : domaine légèrement modifié, urgence, demande hors procédure. Score, badge anti-vol-proposition, immersion rejouable.
Consultants, marketeurs, community managers, équipes médias, agents immobiliers et syndics
Faux message d’un client pour détourner des livrables ou un règlement.
Faux Meta Business, faux LinkedIn Ads, vol de page, vol de cookies de session.
Credentials volés ouvrant le SI du client.
Rushes, dossiers de presse ou campagnes exfiltrés via un transfert de fichiers non chiffré.
Usurpation du notaire ou de l’agence pour détourner un dépôt de garantie ou des fonds de vente.
C’est le principe d’une immersion ROOMCA : une interface simulée, une décision, un verdict. Et comme c’est un jeu, on y revient.
3 indices se cachent dans ce message.
Des cas publics, chacun avec sa source : ANSSI, communiqués officiels, presse.
Une attaque détectée le 20 octobre au soir chiffre une partie du SI du groupe. Le plan de remédiation relance progressivement postes, serveurs de production et de R&D, puis les connexions clients. Le groupe indique n'avoir constaté ni fuite de données ni dommage chez ses clients.
Source : Sopra Steria, communiqué AMF du 25 novembre 2020
Août 2025 : de nombreuses instances Salesforce clientes siphonnées via les jetons de l’intégration Drift.
Google Cloud, 2025Octobre 2024 : une trentaine de clients chiffrés ou volés après la compromission d’une seule entreprise d’infogérance.
ANSSI, 2025Août 2021 : LockBit revendique 6 To et réclame 50 millions de dollars ; Accenture dit avoir contenu l’incident sans impact client.
The Record, 2021Octobre 2020 : une partie du SI chiffrée ; impact brut de 40 à 50 millions d’euros sur la marge.
Sopra Steria (AMF), 2020Ce qui se trouve dans la plateforme, ce que ça contient, et le résultat attendu.
Consultants et admin jouent les angles services réels.
Mesurez le scan par practice ; le clic e-mail arrive bientôt.
Une preuve d’actions de sensibilisation, datée et nominative, à verser à votre dossier pour client final ou audit ISO.
Le mur rappelle le secret aux nouveaux entrants.
Le RSSI ne lit que ce qui touche votre stack services.
Vous prouvez aux associés que la formation protège le portefeuille client.
6 critères qu’un RSSI ou associé en services retient pour évaluer une plateforme de sensibilisation. Sa grille, pas la nôtre.
Plateforme self-serve, calibrée pour les services : RGPD, ISO 27001, mobilité consultant, sensibilité face à la fuite de proposition commerciale.
CSV ou SSO SAML/OIDC. Provisioning par practice, par mission.
Bibliothèque services : faux client, phishing fournisseur, vol proposition. Vous assignez par practice.
Étalement automatique, calendrier qui évite les pics de mission.
Tableau de bord live : score par consultant, taux de scan QR par practice.
Participation, taux de réussite et progression par équipe. Export PDF qui documente vos actions de sensibilisation, à verser à votre dossier ISO 27001 et RGPD.
La première étape se fait avec nous : réserver un échange, et vous repartez avec un plan de déploiement.
Phishing client usurpé, VPN compromis, fausse commande, faux sous-traitant.
Argument différenciant en RFP : score d’équipe et historique de formation à présenter au donneur d’ordre.
Score par consultant, par mission, par client. Argument pour vos RFP.
RGPD (sous-traitance), ISO 27001, clauses sécurité des contrats clients, NDA et droit d’auteur sur les contenus.
La formation des équipes des cabinets de conseil, agences, ESN et agences immobilières aux cyberattaques qui passent par la relation client : faux client, accès prestataire compromis, compte publicitaire volé, faux RIB. Elle protège le cabinet et chacun de ses clients.
Parce qu’il détient les accès, les documents et les données de nombreux clients : compromettre un consultant ouvre souvent plusieurs organisations à la fois.
Couvert. Faux RIB du notaire avant signature, fausse annonce de location, fuite du fichier locataires, rançongiciel sur le syndic : agences, gestionnaires et syndics ont leurs mises en situation.
Option marque blanche disponible : revendez ROOMCA sous votre marque avec votre domaine et votre logo.
Score par mission et par client, export PDF pour justifier auprès du donneur d’ordre.
Formule solo à partir de 15 €/mois avec module de certification CPF-éligible (en cours).
Vous jouez d’abord, on parle ensuite : vos équipes, vos métiers, ce que vous avez déjà tenté.
Les chiffres et les cadres cités sur cette page, et les ressources publiques gratuites à connaître.



 Roomy Academy
 Quishing
 Roomy