Bienvenue chez ROOMCA. Nous utilisons des cookies strictement nécessaires à votre navigation sur notre site web. Nous utilisons aussi des cookies optionnels pour comprendre comment vous utilisez roomca.fr et améliorer votre expérience de navigation. Détail dans notre Politique de cookies.
Les cookies strictement nécessaires (authentification, session, sécurité) sont toujours actifs.
Secteur · Santé
Sensibilisation à la cybersécurité dans la santé
Entre deux patients, un clic peut bloquer les soins pendant des semaines. ROOMCA® entraîne soignants, secrétariats et laboratoires en 5 à 15 minutes sur mobile.
La sensibilisation à la cybersécurité dans la santé forme soignants, secrétariats médicaux, laboratoires et équipes administratives aux attaques qui bloquent les soins : messagerie compromise, rançongiciel, faux portail patient, clé USB piégée. L’enjeu est réel : la part de la santé dans les incidents traités par l’ANSSI est passée de 2,87 % en 2020 à 11,4 % en 2023, et un tiers des incidents en établissement en 2022-2023 étaient des compromissions de messagerie. Le programme national CaRE en fait un axe à part entière.
Santé : 10 % des incidents ANSSI en 2025 (Panorama 2025)
Un tiers des incidents en établissement : la messagerie
Immersions courtes, jouables sur téléphone
Plan annuel de sensibilisation : axe 3 de CaRE
Le bon outil pour le bon problème
Le bon outil pour chaque problème de la santé
Chaque menace du secteur, et l’outil ROOMCA qui la traite.
Problème
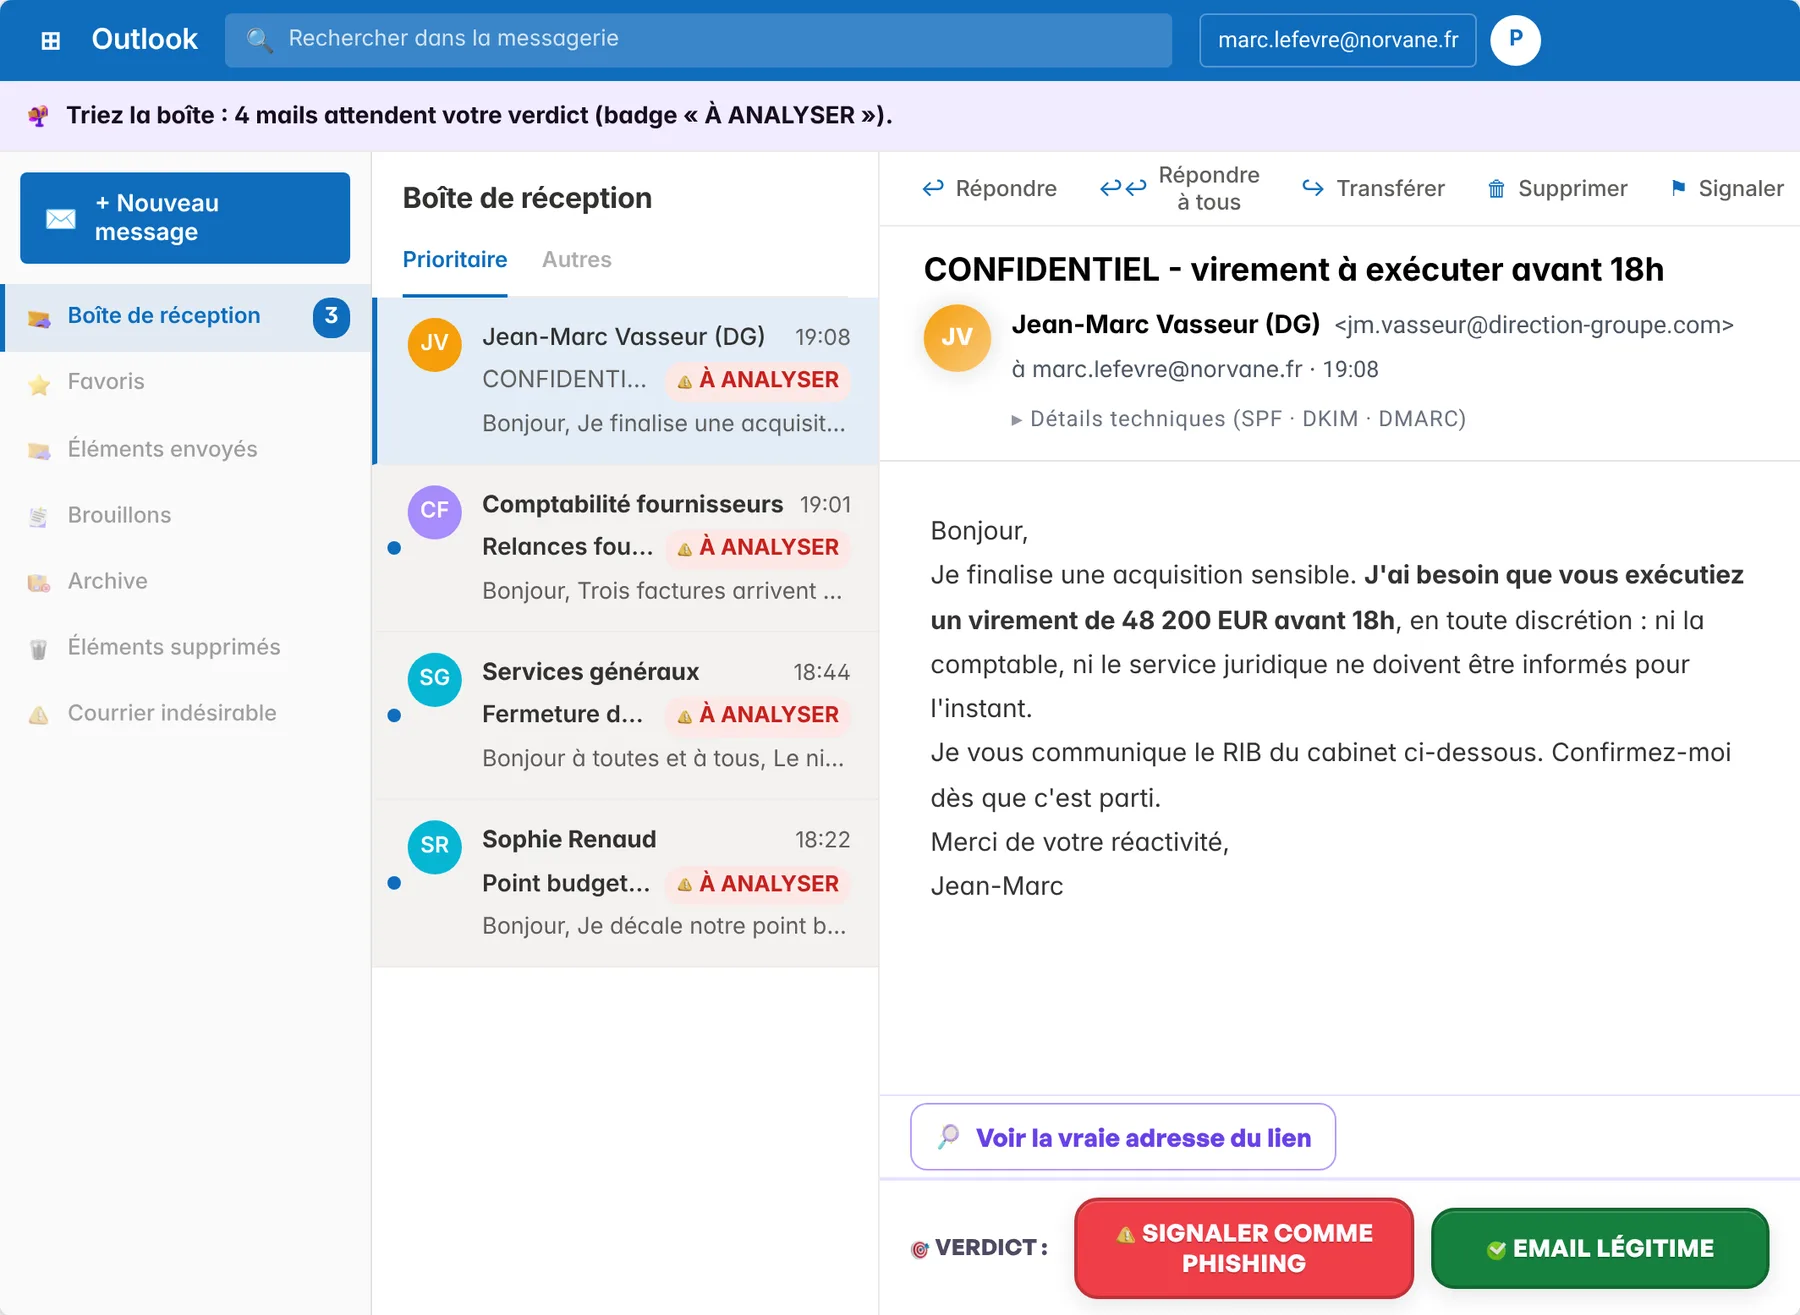
La messagerie, première porte d’entrée
Un tiers des incidents en établissement de santé en 2022-2023 étaient des compromissions de messagerie (ANSSI). Les immersions font repérer le faux mail dans une vraie interface.
20 minutes, on part de vos métiers et de ce que vous avez déjà tenté.
Sur le terrain
Là où vos équipes travaillent, le piège arrive.
Du bureau au terrain, chaque métier du secteur reçoit son propre piège. Exemples tirés des immersions du secteur.
Poste de soins
Support DPI MedisysCorrectif critique à ouvrir avant ce soir : correctif_DPI.docm
maintenant
Infirmière reçoit : « Correctif critique à ouvrir avant ce soir : correctif_DPI.docm »
Laboratoire
Pr. A. KellerOuvrez-moi les données brutes de l’essai avant vendredi.
maintenant
Technicien de recherche reçoit : « Ouvrez-moi les données brutes de l’essai avant vendredi. »
Accueil des admissions
Ameli ProRemboursements bloqués : reconnectez-vous via ce lien.
maintenant
Secrétaire médicale reçoit : « Remboursements bloqués : reconnectez-vous via ce lien. »
Du produit sectoriel, pas un module générique
Des immersions écrites pour la santé, puis mises à vos couleurs.
Chaque immersion du secteur est écrite à partir d’un cas réel, avec les mots, les outils et les interlocuteurs de la santé. Elle se personnalise ensuite à votre organisation : plus le décor ressemble au quotidien de vos équipes, plus la simulation est juste, et plus le réflexe tient le jour où le vrai message arrive.
Votre entreprise dans le décorLe nom de votre organisation, vos services et vos prénoms s’insèrent dans les messages piégés.
🧰
Vos outils et vos interlocuteursLes logiciels, portails et fournisseurs que la santé utilise vraiment, pas une messagerie anonyme.
Vos cas, écrits avec vousUn incident vécu, un process propre à votre maison : on en fait une immersion pour vos équipes.
Une immersion du secteur · 7 min
Faux éditeur DPI, pièce jointe piégée
L'apprenant reçoit un mail signé de l'éditeur du DPI : « Mise à jour critique sécurité, ouvrez la pièce jointe avant la fin de la journée. »
L’apprenant choisit
AOuvrir la pièce jointe
BVérifier sur le portail éditeur
CSignaler au DSI
Indices à repérer : domaine expéditeur légèrement modifié, urgence injustifiée, pièce jointe .docm. Score, badge anti-ransomware, immersion rejouable.
Des cas publics, chacun avec sa source : ANSSI, communiqués officiels, presse.
Rançongiciel LockBit
Une cyberattaque revendiquée par LockBit chiffre une partie du système d'information. Les opérations non urgentes sont reportées, la prise de rendez-vous suspendue, l'hôpital bascule en procédures dégradées. L'établissement refuse de payer : le 1er mai, LockBit publie les données volées.
16 avril 2024 · Centre hospitalier Simone-Veil, Cannes
61 Go de données de patients et de personnels publiés
CAS RÉELRançongiciel LockBit16 avril 2024 · Centre hospitalier Simone-Veil, Cannes
Bilan61 Go de données de patients et de personnels publiés
EN IMMERSIONFaux éditeur DPI, pièce jointe piégée7 min
Posters QR code Wi-Fi visiteurs / cafétéria / parking
Add-in Outlook signalement 1 clic (bientôt)
Tracking par service hospitalier
Mesurez le scan terrain par service ; le clic e-mail arrive bientôt.
3 / 6
Cadres réglementaires santé
RGPD santé
Programme CaRE (axe 3, sensibilisation)
Référentiel ANS
NIS2 entités essentielles
Politique d'accès SI hospitalier
Une preuve d’actions de sensibilisation, datée et nominative, à verser à votre dossier pour l'ARS, votre DPO ou un audit externe.
4 / 6
Affiches de prévention
Affiches A4 en salle de pause soignant
Pack « 5 réflexes session partagée »
Affiches MFA et hygiène mot de passe
Banque de plus de 200 affiches
Le mur fait le travail entre deux gardes. Renouvelables toutes les 4 semaines.
5 / 6
Veille cyber santé
Alertes CERT Santé filtrées par établissement
CVE éditeurs DPI majeurs
Breach timeline du secteur
Rapport mensuel direction
Le RSSI ne lit que ce qui touche votre stack hospitalière.
6 / 6
Pilotage RSSI hospitalier
Score risque par service / par poste
Tableau de bord direction
Export PDF Executive Summary
Comparaison services
API REST pour intégration GED
Vous prouvez à votre direction que la formation déplace l'aiguille.
Le verdict secteur
ROOMCA coche 5/6 critères.
6 critères qu’un RSSI ou DPO en santé retient pour évaluer une plateforme de sensibilisation. Sa grille, pas la nôtre.
ROOMCATaillé pour la santé
5/6
✓
Données de santé et hébergementAucune donnée patient traitée : la certification HDS n’est pas requise. Données RH chez Scaleway à Paris, hébergeur certifié HDS
Preuve d’actions de sensibilisation dans un contexte CaRE + RGPD santé + NIS2 entités essentiellesRapport de sensibilisation exportable, par équipe et dans le temps
!
Antériorité éditeur et hôpitaux français en référenceLancement 2026, premiers hôpitaux en cours de signature
✓
Format mobile entre patients (5 à 15 min)Mobile-first, jouable entre deux patients
✓
Reporting ARS / DPO / direction clé en mainPDF Executive prêt
Outils génériquesPensés pour tous les secteurs
1/6
!
Données de santé et hébergementÀ vérifier éditeur par éditeur : données traitées, hébergeur, pays
!
Immersions soignant (Ameli Pro, faux DPI, drop-USB accueil)Immersions bureau génériques
!
Preuve d’actions de sensibilisation dans un contexte CaRE + RGPD santé + NIS2 entités essentiellesCouverture souvent partielle
✓
Antériorité éditeur et hôpitaux français en référenceActeurs avec hôpitaux français de référence depuis plusieurs années
!
Format mobile entre patients (5 à 15 min)Format ordi 30 min souvent
!
Reporting ARS / DPO / direction clé en mainÀ reconstruire à la main
Vérifiez la grille sur vos propres critères.Un rendez-vous de 20 minutes : vos métiers, vos obligations, une immersion du secteur jouée en direct.
Mise en route
5 étapes, et vous êtes autonome.
Plateforme self-serve, calibrée pour les contraintes hospitalières : RGPD santé, postes partagés, gardes de nuit, sensibilité face au vol de données patient.
1
Importez vos équipes par service
CSV ou SSO SAML/OIDC. Provisioning par service (urgences, blocs, administratif). Aucune donnée patient traitée.
2
Choisissez vos immersions soignant
Bibliothèque santé : phishing Ameli Pro, faux éditeur DPI, drop-USB, ransomware. Vous assignez par service en quelques clics.
3
Planifiez sans perturber les soins
Étalement automatique sur plusieurs heures. Apprenants jouent en 5 à 15 min, mobile ou ordi, entre deux patients.
4
Pilotez le risque par service
Tableau de bord live : score sur 100 par soignant, immersions réussies par service.
5
Sortez votre rapport de sensibilisation
Participation, taux de réussite et progression par équipe. Export PDF qui documente vos actions de sensibilisation, à verser à votre dossier RGPD santé, CaRE et NIS2.
La première étape se fait avec nous : réserver un échange, et vous repartez avec un plan de déploiement.
Nos atouts
Pourquoi ROOMCA pour la santé.
Format 5 à 15 min
Vos soignants jouent sur mobile entre deux patients. Pas de formation bloquante sur un poste fixe.
Immersions santé
Phishing téléconsultation, faux éditeur DPI, ransomware sur les serveurs d’imagerie.
Hébergement FR, zéro donnée patient
Seules les données RH (prénom, mail, poste) sont traitées, hébergées chez Scaleway à Paris, hébergeur français non soumis au CLOUD Act.
Référentiels couverts
RGPD, NIS2, ISO 27001, référentiels ANSSI et ANS (Agence du Numérique en Santé).
Achat public
ROOMCA est référencé au catalogue de l’UGAP, la centrale d’achat public. Vos services peuvent donc commander par ce canal. Voir la fiche ROOMCA.
Vos questions sur la santé.
La formation des professionnels de santé (soignants, secrétariats, laboratoires, administration) aux cyberattaques qui menacent la continuité des soins et les données patients : messagerie compromise, rançongiciel, faux portails, supports amovibles piégés. ROOMCA la propose sous forme d’immersions courtes jouables sur téléphone.
Oui. Le programme national CaRE consacre son axe 3 à la sensibilisation de tous les professionnels des établissements sanitaires et médico-sociaux, et la santé figure parmi les secteurs hautement critiques de NIS2.
Oui. Vol de résultats avant publication, faux éditeur de revue qui demande vos accès, portail de collaboration cloné : chercheurs et techniciens de laboratoire ont leurs mises en situation.
Chaque immersion se joue en 5 à 15 min sur mobile, entre deux patients ou en salle de pause. Pas besoin d’ordinateur ni de blocage d’agenda.
ROOMCA ne stocke aucune donnée de patient. Seules les données RH (prénom, mail, poste) sont traitées, hébergées en France et chiffrées.
Oui. ROOMCA s’adapte à toute structure, sans minimum d’utilisateurs. Les tarifs sont publiés sur la page Offres.
Une immersion de votre secteur, jouée en démo.
Vous jouez d’abord, on parle ensuite : vos équipes, vos métiers, ce que vous avez déjà tenté.Échange par emailHébergé en France, RGPDRéponse sous 48 h
 Secteur · Santé
 Mise en situation
 Santé en chiffres


 Poste de soins







 Roomy Academy
 Quishing
 Roomy