 Secteur · Industrie
 Mise en situation
 Industrie en chiffres


 Atelier, ligne 3




1 / 6
Immersions atelier
- USB pirate
- Phishing fournisseur
- Ransomware SCADA
- Faux audit qualité
- Compromission supply chain
Opérateurs et ingénieurs OT jouent les angles atelier réels.
Une ligne à l’arrêt ne redémarre pas d’un clic. ROOMCA® entraîne atelier, maintenance, chantiers et qualité sur les pièges qui passent de l’IT à l’OT.
Industrie en chiffres
La sensibilisation à la cybersécurité dans l’industrie forme opérateurs, maintenance, automaticiens, bureau d’études et achats aux attaques qui arrêtent une ligne : rançongiciel qui passe de l’informatique de gestion aux automates, clé USB branchée sur un pupitre, télémaintenance fournisseur détournée, faux RIB de sous-traitant. L’ANSSI signale depuis 2024 des groupes qui s’en prennent à des automates exposés sur Internet sans authentification ou avec un mot de passe par défaut. Le défi : toucher aussi les équipes sans poste ni messagerie.
Chaque menace du secteur, et l’outil ROOMCA qui la traite.
Affiches A4 à l’atelier, en salle de pause et près des pupitres : clé USB inconnue, mot de passe par défaut, intervention non prévue.
Outil ROOMCAAffiches de préventionLe quiz se joue sur téléphone en début de poste ou au quart d’heure sécurité, comme on parle déjà des risques physiques.
Outil ROOMCAKelca, le quiz en directImmersions industrie : clé USB sur pupitre, faux technicien en télémaintenance, faux rappel produit, faux RIB entre deux situations de chantier.
Outil ROOMCAImmersionsFiches machines, étiquettes logistiques : testez le réflexe de scan avec une campagne d’affiches piégées.
Outil ROOMCAQuishing (QR code piégé)Faux fournisseur, faux appel d’offres, plans demandés en urgence : des immersions écrites pour les achats et le bureau d’études.
Outil ROOMCAImmersionsRapports PDF et attestations : la preuve de sensibilisation que demandent clients, assureurs et référentiels.
Outil ROOMCAAnalytics & rapportsDu bureau au terrain, chaque métier du secteur reçoit son propre piège. Exemples tirés des immersions du secteur.
 Atelier, ligne 3
Chef d’équipe reçoit : « Autorisez la connexion distante pour la mise à jour firmware. »
 Chantier
Conducteur de travaux reçoit : « Situation n°7 : réglez-la sur notre nouveau compte. »
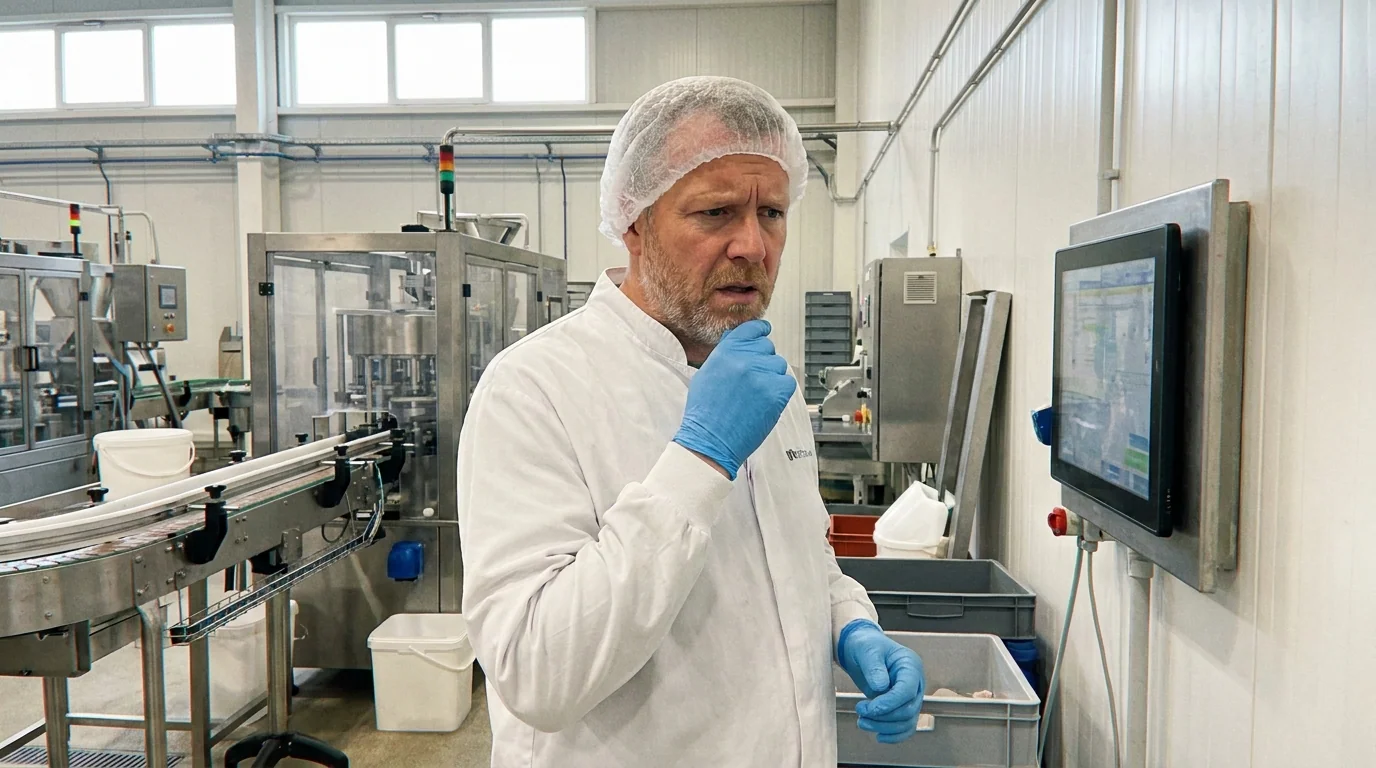 Ligne de conditionnement
Responsable qualité reçoit : « Lot 24-118 à retirer sous 2 h, remplissez la fiche jointe. »
Chaque immersion du secteur est écrite à partir d’un cas réel, avec les mots, les outils et les interlocuteurs de l’industrie. Elle se personnalise ensuite à votre organisation : plus le décor ressemble au quotidien de vos équipes, plus la simulation est juste, et plus le réflexe tient le jour où le vrai message arrive.
Un opérateur trouve une clé USB marquée « PAYE 2026 » sur le parking. Curiosité.
Indices : pas de mention propriétaire, branding alléchant, contexte parking. Score, badge anti-USB, immersion rejouable.
Responsables production, maintenance, automaticiens, bureau d’études, conducteurs de travaux, qualité agroalimentaire, achats
Passerelle IT/OT mal segmentée, MES et SCADA chiffrés, arrêt de plusieurs jours.
Vecteur historique vers les automates Siemens S7 et les postes d’ingénierie.
Compte VPN partagé d’un équipementier, sans MFA, qui ouvre l’atelier.
Vol de plans, brevets, données R&D et savoir-faire par un sous-traitant compromis.
Un sous-traitant BTP « change de banque » entre deux situations de travaux mensuelles.
Email usurpant la DGCCRF ou un distributeur, avec une pièce jointe piégée.
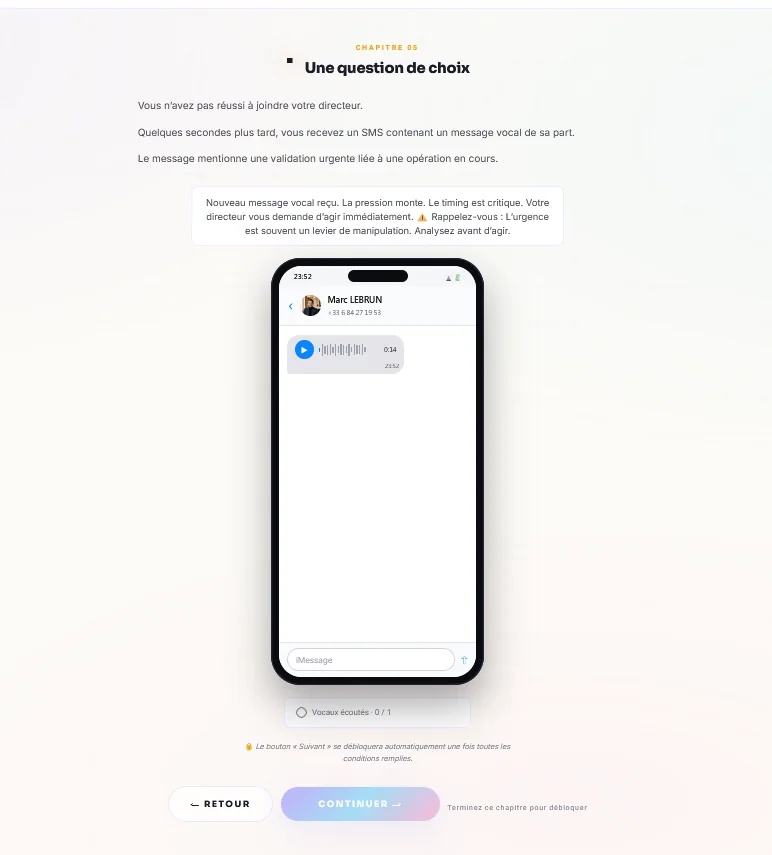
C’est le principe d’une immersion ROOMCA : une interface simulée, une décision, un verdict. Et comme c’est un jeu, on y revient.
3 indices se cachent dans ce message.
Des cas publics, chacun avec sa source : ANSSI, communiqués officiels, presse.
Une cyberattaque force JLR à couper ses systèmes et à arrêter la production de ses usines britanniques pendant environ cinq semaines. Fournisseurs et concessionnaires sont touchés par ricochet tout au long de la chaîne.
Source : Cyber Monitoring Centre, octobre 2025
Septembre 2025 : production des usines britanniques arrêtée environ cinq semaines ; coût estimé à 1,9 milliard de livres, plus de 5 000 organisations touchées.
Cyber Monitoring Centre, 2025Janvier 2024 : la plateforme Resource Advisor de la division Sustainability Business est touchée, données exfiltrées revendiquées.
SecurityWeek, 2024Novembre 2023 : environ 43 Go de données publiés après le refus de payer.
BleepingComputer, 2023Ce qui se trouve dans la plateforme, ce que ça contient, et le résultat attendu.
Opérateurs et ingénieurs OT jouent les angles atelier réels.
Comparez les sites et ateliers sur les scans de QR code ; les templates e-mail arrivent bientôt.
Une preuve d’actions de sensibilisation, datée et nominative, à verser à votre dossier pour NIS2 ou audit OT.
Le mur fait le travail entre deux 3x8.
Le RSSI ne lit que ce qui touche votre stack OT.
Vous prouvez à votre direction que la formation réduit le rayon d'impact.
6 critères qu’un RSSI industriel retient pour évaluer une plateforme de sensibilisation. Sa grille, pas la nôtre.
Plateforme self-serve, calibrée pour l'industrie : NIS2, IEC 62443, postes partagés en atelier, sensibilité face aux interruptions de production.
CSV ou SSO SAML/OIDC. Provisioning par site, atelier, équipe. Aucune perturbation sur les postes OT.
Bibliothèque industrie : USB pirate, phishing fournisseur, ransomware SCADA. Vous assignez par site.
Étalement automatique, calendrier qui évite les arrêts planifiés et les changements de production.
Tableau de bord live : score par opérateur, taux de scan QR par site, comparaison ateliers.
Participation, taux de réussite et progression par équipe. Export PDF qui documente vos actions de sensibilisation, à verser à votre dossier NIS2 et IEC 62443.
La première étape se fait avec nous : réserver un échange, et vous repartez avec un plan de déploiement.
Ransomware chaîne, clé USB SCADA, faux mainteneur, faux devis fournisseur.
Immersions calibrées OIV/OSE, rapport de sensibilisation exportable pour votre dossier ANSSI.
Sensibilisation aux fuites de plans, brevets et savoir-faire industriel.
NIS2, LPM (OIV/OSE), ISO 27001, IEC 62443, arrêté ANSSI 2023, secret des affaires.
La formation des équipes industrielles (production, maintenance, automatisme, bureau d’études, achats, chantiers) aux cyberattaques qui menacent la production : rançongiciel, supports amovibles, télémaintenance, fraude fournisseur. Elle doit toucher aussi les opérateurs sans poste, par affiches et quiz collectifs.
Par des affiches à l’atelier, un quiz Kelca au quart d’heure sécurité (on rejoint avec un code, sans compte) et des immersions jouables sur téléphone.
Oui. Pour le BTP : faux changement de RIB entre deux situations de travaux, fil de discussion détourné chez un lot technique, fuite du DCE. Pour l’agroalimentaire : faux rappel produit, fausse commande de matières premières, rançongiciel sur la traçabilité.
Tout se joue sur mobile en 5 à 15 min. QR code affiché en salle de pause, scan et c’est parti.
Module dédié avec analyse comparative entre devis légitime et devis piégé. L'apprenant doit repérer les incohérences.
Immersions à venir courant 2026. La veille CERT-FR alerte déjà sur les vulnérabilités protocolaires.
Vous jouez d’abord, on parle ensuite : vos équipes, vos métiers, ce que vous avez déjà tenté.
Les chiffres et les cadres cités sur cette page, et les ressources publiques gratuites à connaître.



 Roomy Academy
 Quishing
 Roomy