La cybersécurité des TPE et PME, sans RSSI ni jargon.
Que vous soyez 5 ou 150, pas de RSSI à plein temps, un prestataire informatique pour les sauvegardes, et des collaborateurs qui reçoivent les mêmes faux mails que ceux des grands groupes. ROOMCA apporte aux TPE et PME la qualité de sensibilisation des grandes entreprises, adaptée à leurs besoins et à leurs moyens.
- Sans compte ni email pour jouer la démo
- Hébergé en France, RGPD
- 5 à 15 minutes par immersion
 Le chiffre du segment

Pensée pour vos vrais besoins, pas pour ceux des grands groupes.
On ne garde que les cas dont une TPE ou une PME a besoin pour se protéger.
« On n'a ni RSSI, ni le temps de piloter un programme. »
Rien à construire : les immersions, les cours et les affiches sont prêts. Vous importez vos collaborateurs, ils reçoivent leur accès par email.
« Les formations cyber, personne ne les finit. »
Ici, on ne regarde pas une vidéo : on vit l'attaque et on décide. 5 à 15 minutes, ludique, sans jargon. Vos collaborateurs ont envie d'y retourner.
« Les plateformes sont faites pour les grands comptes. »
L'offre PME ne garde que l'essentiel : les immersions de la vie pro et de la vie quotidienne, Roomy Academy et 30 affiches. Pas de modules que vous n'utiliserez jamais.
« Un seul faux virement peut couler la trésorerie. »
Faux RIB, fraude au président, mail piégé, rançongiciel, faux support : les attaques qui frappent vraiment les petites structures sont toutes jouées en immersion.
« Le perso déborde sur le pro. »
Même téléphone, mêmes mots de passe. Les immersions vie quotidienne (faux SMS colis, faux conseiller bancaire) protègent aussi vos comptes de travail.
« On veut le même niveau que les grands, à notre échelle. »
Même plateforme, même moteur, même exigence de réalisme que pour les grands comptes. Seul le périmètre est taillé pour vous.


Le faux RIB, un mardi matin 
L'appel du faux support 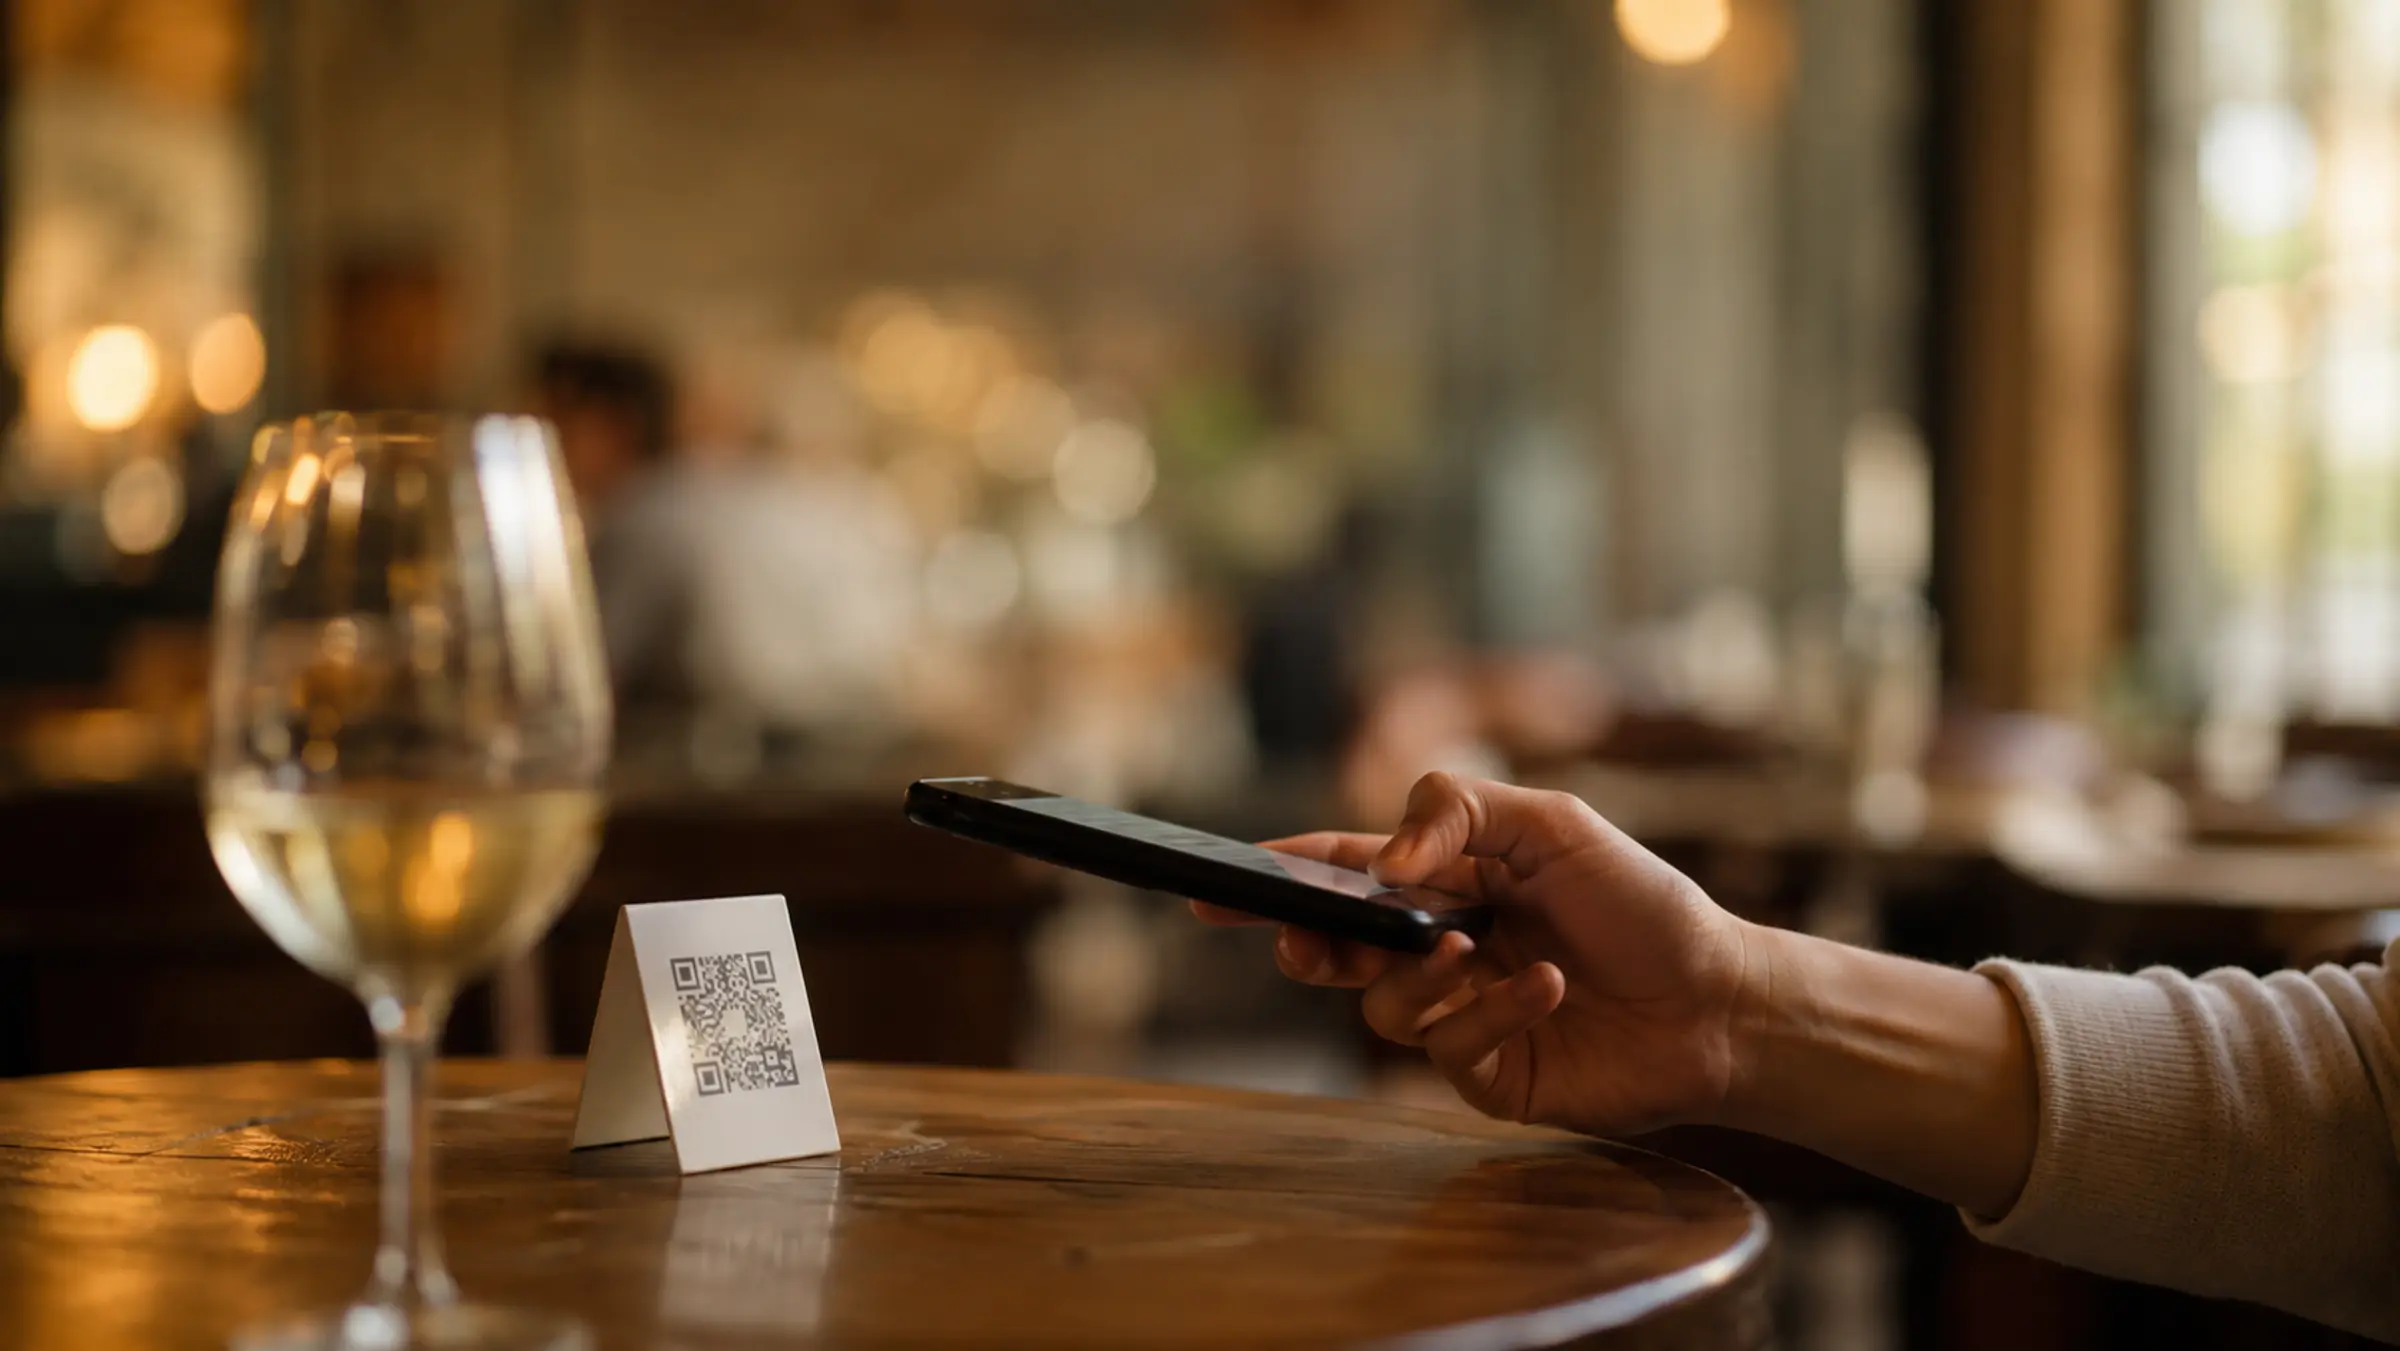
Le QR code du restaurant
Ce que contient l'offre PME
- Immersions vie professionnelle et vie quotidienne
- Tous les vecteurs d'attaque
- Roomy Academy
- 30 affiches de prévention
TPE et PME : trop petites pour un RSSI, assez grandes pour être visées
Selon le Panorama de la cybermenace 2024 de l'ANSSI, les TPE, PME et ETI forment la catégorie la plus touchée par les rançongiciels. Pas de SOC, pas d'équipe sécurité, des accès partagés avec les fournisseurs : l'attaquant le sait, et il vise d'abord les collaborateurs. (source)
En 2025, la fraude au virement entre dans les trois principales menaces des entreprises accompagnées par Cybermalveillance.gouv.fr. Sur une TPE, un seul faux virement suffit à mettre la trésorerie en danger. Sur une PME, c'est un rançongiciel qui arrête la production plusieurs jours.
La réponse tient dans quelques réflexes : vérifier un RIB par téléphone, ne pas donner un code MFA, signaler un mail douteux. ROOMCA les entraîne par des immersions courtes, jouées dans le navigateur, sans rien installer.
Les 3 attaques qui frappent le plus les TPE et PME
Fraude au président et faux RIB
Mail ou message du dirigeant en déplacement, fournisseur qui « change de banque » la veille d'un paiement. En 2025, la fraude au virement pèse 13,5 % des assistances aux entreprises de Cybermalveillance.gouv.fr.
Cybermalveillance.gouv.fr, Rapport d’activité 2025 (PDF)Rançongiciel par mail piégé
Faux devis client, faux dossier candidat, fausse facture transporteur : une pièce jointe ouverte, et les fichiers sont chiffrés en quelques heures. C'est la trame des rançongiciels LockBit, la famille la plus observée par l'ANSSI depuis 2023.
ANSSI · CERT-FR, Panorama de la cybermenace 2024 (publié en mars 2025)Faux support et vol de compte
Le faux technicien appelle, demande le code reçu par SMS ou l'installation d'un outil d'accès à distance. Avec des identifiants légitimes, l'attaquant passe ensuite par la messagerie et les outils partagés sans que personne ne le remarque.

Des immersions pensées pour les petites équipes
Courtes, sans prérequis, jouables entre deux rendez-vous : 5 à 15 minutes chacune.
- Le mail du dirigeant qui demande un virement expressFraude au président · 12 min · Intermédiaire
- Le fournisseur qui envoie son nouveau RIBArnaque RIB · 10 min · Débutant
- Le QR code collé sur le comptoirQuishing · 8 min · Débutant
- Le faux support technique qui veut un accès distantVishing · 11 min · Avancé

TPE et PME : ce que l'on attend de vous
- RGPDArt. 32 + 39
Toute structure qui traite des données clients ou collaborateurs doit pouvoir montrer une sensibilisation régulière en cas de contrôle CNIL ou de plainte.
- NIS2Art. 21
Les PME désignées entité importante ou essentielle par la transposition française doivent former leurs équipes et leurs dirigeants au risque cyber.
- ClientsQuestionnaires
Les grands comptes demandent de plus en plus à leurs fournisseurs TPE et PME la preuve que leurs équipes sont sensibilisées.
- AssuranceQuestionnaire
La majorité des assureurs cyber B2B demandent une preuve de sensibilisation pour souscrire ou renouveler un contrat.
ROOMCA fournit la trace : rapport PDF daté, attestation par personne. Le suivi exigence par exigence reste chez vous.

Vos questions, nos réponses.
Parce que la plupart des attaques contre les petites structures commencent par un humain : un faux RIB validé, un code MFA donné au téléphone, une pièce jointe ouverte. Un antivirus ne bloque pas un virement demandé par un faux dirigeant. Un collaborateur entraîné, si.
Oui : l'offre PME, la cyber pour tous. Elle réunit les immersions de la vie professionnelle et de la vie quotidienne (tous les vecteurs d'attaque), Roomy Academy et 30 affiches de prévention, avec la qualité de sensibilisation des grandes entreprises, adaptée aux besoins des TPE et PME.
Non. Tout se joue dans le navigateur, sur ordinateur comme sur téléphone. Vous importez vos collaborateurs, ils reçoivent leur accès par email. Comptez une demi-journée pour lancer les premières immersions.
100 %. Plateforme, immersions, emails, support, contrats : tout est en français. ROOMCA est conçu à Lyon, hébergé en France sur Scaleway PAR1.
Oui. Testez une immersion complète sans inscription sur la démo publique, ou écrivez-nous via la page contact.
ROOMCA appliqué à votre tpe et pme, en démo.
Vous jouez d’abord une immersion, on parle ensuite : vos équipes, vos métiers, ce que vous avez déjà tenté. Vingt minutes, on part de vos métiers.

Sources et ressources officielles
Les chiffres et les cadres cités sur cette page, et les ressources publiques gratuites à connaître.
- ANSSI · CERT-FRPanorama de la cybermenace 2024 (publié en mars 2025)
- Cybermalveillance.gouv.frRapport d’activité 2025 (PDF)
- ANSSI · MesServicesCyberNIS 2 : secteurs, entités concernées et obligations
- ANSSIGuide d’hygiène informatique : les 42 mesures essentielles
- CNILSécurité des données : les règles essentielles et le guide de la CNIL
- Cybermalveillance.gouv.frKit de sensibilisation gratuit
 Roomy Academy
 Immersions
 Quishing
 Kelca
 Roomy
 Roomy Watch
 Affiches
 Analytics & rapports