 Mise en situation


 E-commerce en chiffres


 Service client



1 / 6
Immersions e-commerce
- Phishing PSP (Stripe, Adyen)
- Fraude au remboursement
- Compromission marketplace
- Faux client demande de données
- Vol session back-office
Service client et marketing jouent les angles e-commerce réels.
Faux prestataire de paiement, compte vendeur suspendu, checkout piégé : l’e-commerce se fait attaquer à toute heure. ROOMCA® entraîne service client, marketing et back-office.
E-commerce en chiffres
La sensibilisation à la cybersécurité dans l’e-commerce forme service client, marketing, logistique, finance et équipes produit aux attaques qui passent par la boutique en ligne et ses comptes : faux litige client avec pièce jointe, fausse alerte de la place de marché, compte publicitaire volé, faux transporteur, RIB de fournisseur modifié. Selon la Banque de France, 70 % de la fraude aux cartes françaises se fait sur internet, et Cybermalveillance.gouv.fr a vu les piratages de compte d’entreprise progresser de 52 % en 2025, devenus la première menace. Un compte marchand compromis expose la boutique et ses clients.
Chaque menace du secteur, et l’outil ROOMCA qui la traite.
Un client furieux joint « la preuve » de sa commande, un fichier piégé. L’immersion fait ouvrir le ticket dans l’outil, pas la pièce jointe.
Outil ROOMCAImmersionsPlace de marché, PSP, régie publicitaire : la fausse alerte qui demande de se reconnecter. Des immersions écrites pour le marketing et la finance.
Outil ROOMCAImmersionsUne campagne de QR codes piégés en entrepôt et en salle de pause, un QR code unique par lieu, scans anonymes ou nominatifs, un chiffre par équipe.
Outil ROOMCAQuishing (QR code piégé)Un quiz en direct avant le pic d’activité : litiges, remboursements, accès. La salle répond sur téléphone, sans compte.
Outil ROOMCAKelca, le quiz en directRoomy Watch suit les fuites publiées, filtrées sur votre secteur et les outils que vous utilisez.
Outil ROOMCARoomy Watch (veille cyber)Rapports PDF et attestations par personne : ce que demandent PSP, places de marché et assureurs.
Outil ROOMCAAnalytics & rapportsDu bureau au terrain, chaque métier du secteur reçoit son propre piège. Exemples tirés des immersions du secteur.
 Service client
Conseillère reçoit : « Validez le remboursement de 380 000 € avant 18 h. »
 Préparation de commandes
Préparateur reçoit : « Compte vendeur suspendu : vérifiez votre identité via ce lien. »
 Équipe marketing
Chargé d’acquisition reçoit : « Voici le brief de la campagne : brief_campagne.zip »
Chaque immersion du secteur est écrite à partir d’un cas réel, avec les mots, les outils et les interlocuteurs de l’e-commerce. Elle se personnalise ensuite à votre organisation : plus le décor ressemble au quotidien de vos équipes, plus la simulation est juste, et plus le réflexe tient le jour où le vrai message arrive.
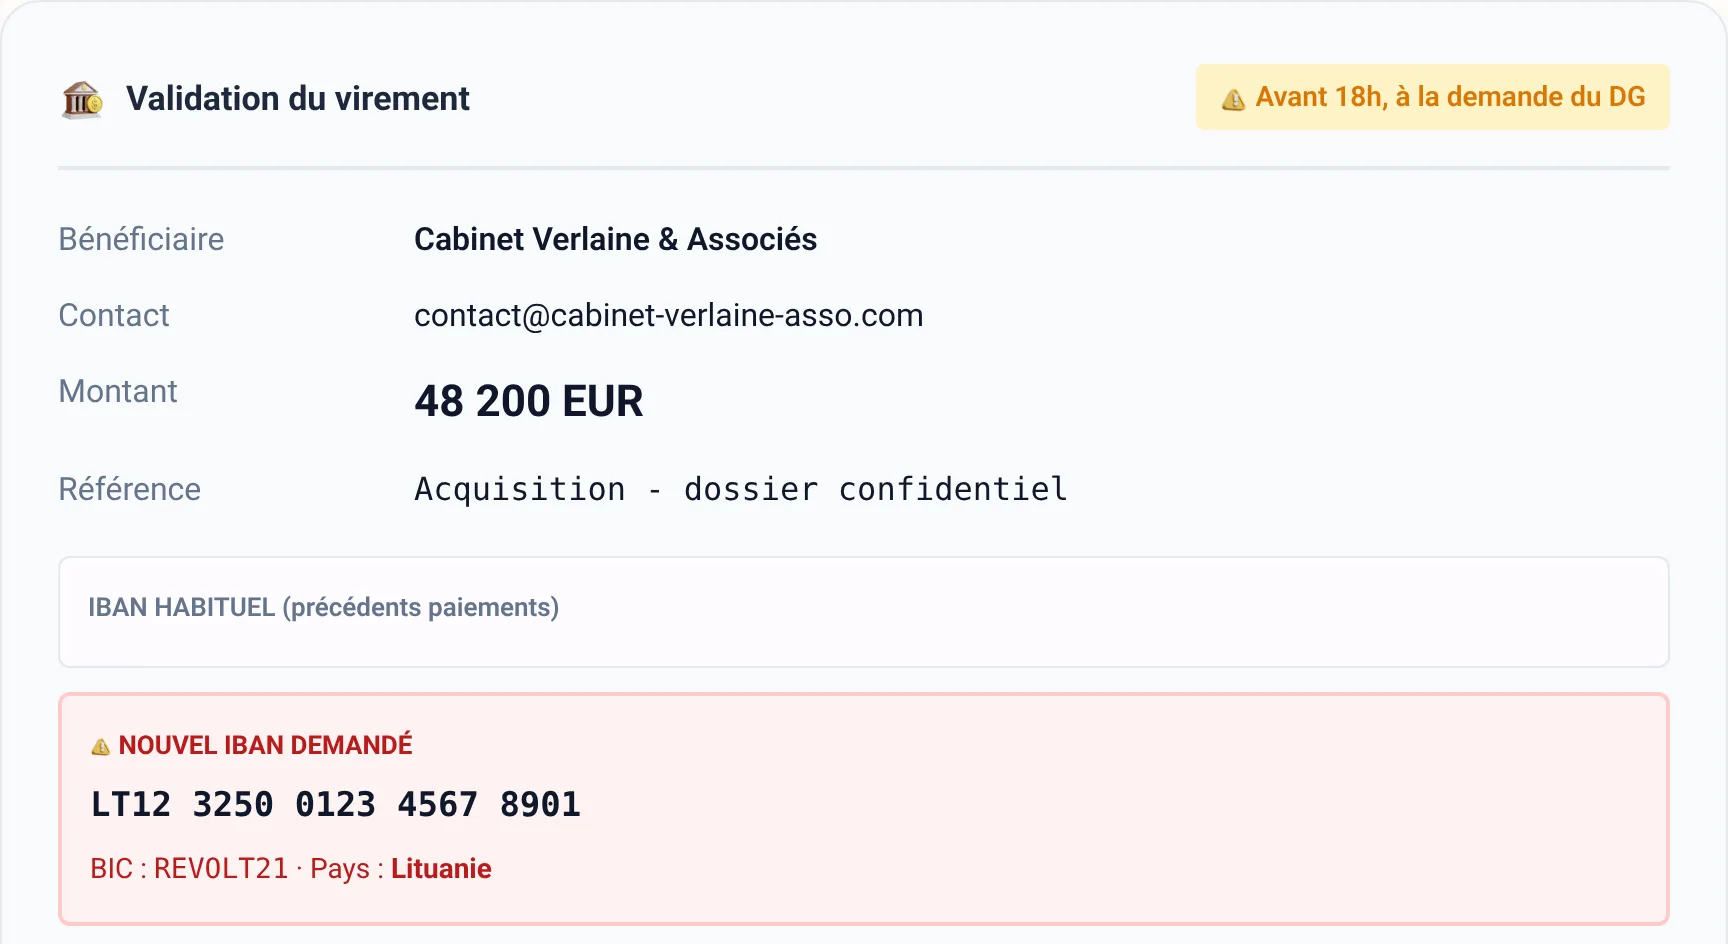
Le service client reçoit : « Stripe demande de valider un remboursement de 380 k€ avant 18h pour éviter une fermeture de compte. »
Indices : domaine légèrement modifié, urgence, montant inhabituel. Score, badge anti-fraude PSP, immersion rejouable.
Responsables marketplace, e-merchandisers, customer care, équipes paiement
Script malveillant injecté qui capture les CB.
Vinted, Leboncoin, eBay : vendeurs frauduleux qui exfiltrent acheteurs hors plateforme.
Faux email Stripe, faux suspension de compte vendeur.
Acheteur qui réclame remboursement ET garde le produit.
C’est le principe d’une immersion ROOMCA : une interface simulée, une décision, un verdict. Et comme c’est un jeu, on y revient.
3 indices se cachent dans ce message.
Des cas publics, chacun avec sa source : ANSSI, communiqués officiels, presse.
Un attaquant passe par un prestataire et récupère la base clients : noms, coordonnées, adresses et détail des commandes. Les données bancaires ne sont pas touchées. La même vague vise Boulanger. Ces fichiers alimentent ensuite l'hameçonnage au nom de l'enseigne.
Source : Next, septembre 2024
Septembre 2024 : fichiers clients exfiltrés ; 1,5 million de clients chez Cultura selon l’enseigne.
Next, 2024Juillet 2024 : 2,4 millions d’euros d’amende par l’autorité lituanienne, avec la CNIL, pour la gestion des demandes d’effacement.
CNIL, 2024Ce qui se trouve dans la plateforme, ce que ça contient, et le résultat attendu.
Service client et marketing jouent les angles e-commerce réels.
Mesurez le scan par équipe ; le clic e-mail arrive bientôt.
Une preuve d’actions de sensibilisation, datée et nominative, à verser à votre dossier pour votre auditeur.
Le mur fait le travail entre deux pics de trafic.
Vos équipes lisent l’actu et les fuites de leur secteur au même endroit.
Vous montrez à votre direction ce que la formation change, chiffres à l’appui.
6 critères qu’un RSSI e-commerce retient pour évaluer une plateforme de sensibilisation. Sa grille, pas la nôtre.
Plateforme self-serve, calibrée pour le e-commerce : PCI-DSS, RGPD, pics de trafic Black Friday, sensibilité face à la fraude au remboursement.
CSV ou SSO SAML/OIDC. Provisioning par équipe (service client, marketing, back-office).
Bibliothèque e-commerce : phishing PSP, fraude remboursement, compromission marketplace.
Étalement automatique, calendrier qui évite Black Friday et Soldes.
Tableau de bord live : score par agent, taux de scan QR par équipe.
Participation, taux de réussite et progression par équipe. Export PDF qui documente vos actions de sensibilisation, à verser à votre dossier RGPD et ISO 27001.
La première étape se fait avec nous : réserver un échange, et vous repartez avec un plan de déploiement.
Magecart, faux vendeur marketplace, phishing Stripe ou Shopify, refund fraud : les fraudes les plus jouées du secteur.
Export PDF daté et nominatif, utilisable pour préparer vos dossiers PSP, acquéreur ou place de marché. Ce n’est pas une certification.
Données des apprenants hébergées à Paris chez Scaleway, hébergeur français non soumis au CLOUD Act. Argument différenciant face aux solutions US.
RGPD, PCI-DSS, DSP2 / SCA, DSA (Digital Services Act), ISO 27001.
La formation des équipes d’une boutique en ligne (service client, marketing, logistique, finance, produit) aux attaques qui visent les comptes marchands, les paiements et les données clients : faux litige, fausse alerte de plateforme, compte publicitaire volé, faux RIB. ROOMCA la propose en immersions courtes dans les outils du métier.
Non. ROOMCA ne traite que les données de vos collaborateurs (prénom, mail, poste), hébergées en France chez Scaleway. Aucune donnée de vos clients n’est importée.
ROOMCA exporte une attestation de sensibilisation PDF, datée et nominative : qui a été formé, sur quoi, avec quels résultats. C’est ce que réclame votre PSP. Elle prépare votre dossier PSP ou acquéreur, mais ne vaut pas certification : ni PCI-DSS, ni RGPD, ni ISO 27001. Pour PCI-DSS, un QSA accrédité reste nécessaire.
Oui. Immersions séparées pour vos équipes marketplace (faux vendeur, exfiltration hors plateforme) et customer care (refund fraud, faux acheteur agressif).
Provisioning auto au premier login SSO (ou CSV), le score de risque suit la personne, pas le poste. Première campagne live le jour de l’arrivée.
Vous jouez d’abord, on parle ensuite : vos équipes, vos métiers, ce que vous avez déjà tenté.
Les chiffres et les cadres cités sur cette page, et les ressources publiques gratuites à connaître.



 Roomy Academy
 Roomy